
ОФІЦІЙНИЙ СТАНДАРТ NIST • CSWP 29
Редакція 2.0 (Лютий 2024)
The NIST Cybersecurity Framework (CSF) 2.0
Повний, незрізаний офіційний український посібник, передмова, структура таксономії результатів, шість ключових функцій (включно з новою функцією GOVERN), 22 категорії, 106 підкатегорій Ядра (CSF Core), рівні зрілості (CSF Tiers) та інженерна інтеграція з CIS Benchmarks™.
Зміст стандарту NIST CSF 2.0
ОФІЦІЙНІ МЕТАДАНІ • СТОРІНКИ 1–4 ОРИГІНАЛУ
Довідкова інформація про публікацію
Анотація (Abstract)
Фреймворк кібербезпеки NIST (CSF) 2.0 надає практичні настанови промисловості, урядовим установам та іншим організаціям для ефективного управління кіберризиками. Він пропонує таксономію результатів кібербезпеки високого рівня, яку може застосовувати будь-яка організація — незалежно від її розміру, сфери діяльності чи поточної зрілості, — щоб краще розуміти, оцінювати, визначати пріоритети та комунікувати власні зусилля з кібербезпеки. CSF не визначає директивно, як саме слід досягати результатів. Натомість він посилається на онлайн-ресурси, що пропонують додаткові настанови щодо практик і засобів контролю для реалізації цих результатів. Цей документ детально описує CSF 2.0, його компоненти та широкі можливості практичного використання.
Кібербезпека; Фреймворк кібербезпеки (CSF); корпоративне управління кіберризиками; управління ризиками підприємства (ERM); Профілі (Profiles); Рівні (Tiers).
Керівники програм кібербезпеки, CISO, ради директорів, фахівці з закупівель, ІТ-інженери, ризик-менеджери, юристи, HR-спеціалісти, аудитори, а також регулятори та галузеві асоціації.
Додаткові ресурси (Supplemental Content)
NIST продовжує створювати та підтримувати додаткові матеріали для допомоги організаціям у впровадженні CSF, включно з Посібниками швидкого старту (Quick Start Guides) та Профілями спільноти (Community Profiles). Усі ці матеріали є публічно доступними на офіційному вебсайті NIST CSF. Пропозиції щодо додавання нових ресурсів можна надсилати на [email protected].
Подяки та історія створення (Acknowledgments)
Ця публікація стала результатом широкої відкритої співпраці за участю тисяч експертів із приватного сектору, державних органів США та міжнародних партнерів. NIST висловлює щиру подяку всім учасникам семінарів, авторам письмових коментарів та робочим групам за неоціненний внесок у формування CSF 2.0.
PREFACE • СТОРІНКА 5
Передмова до офіційного видання
Фреймворк кібербезпеки NIST (Cybersecurity Framework, CSF) 2.0 розроблено для того, щоб допомогти організаціям будь-якого масштабу та з будь-яких секторів економіки — включно з комерційними підприємствами, урядовими установами, академічними закладами та некомерційними організаціями — ефективно управляти та зменшувати свої кіберризики. Він є однаково корисним незалежно від поточного рівня зрілості чи технічної складності існуючої програми безпеки.
CSF базується на загальновизнаних стандартах кібербезпеки, практиках і настановах. Першу версію фреймворку було опубліковано у 2014 році на виконання Указу Президента США № 13636 («Покращення кібербезпеки критичної інфраструктури») насамперед для операторів критичної інфраструктури. Редакція CSF 1.1 (2018 рік) розширила цей контекст. Проте версія CSF 2.0 офіційно поширює сферу дії на ВСІ організації без винятку — від малого бізнесу до транснаціональних корпорацій.
У версії CSF 2.0 збережено успішний консенсусний підхід попередніх версій, а також додано низку фундаментальних нововведень:
- Створення нової, шостої функції УПРАВЛІННЯ (GOVERN): виділення стратегічного рівня нагляду за ризиками, узгодження безпеки з цілями бізнесу та ланцюгами постачання.
- Розширення охоплення ланцюгів постачання (C-SCRM): окремі деталізовані вимоги щодо вибору, моніторингу та оцінки сторонніх постачальників послуг і технологій.
- Створення каталогу прикладів впровадження (Implementation Examples): понад 300 прикладів дій для кожної підкатегорії Ядра, доступних онлайн через платформу NIST CPRT.
- Універсальна інтеграція з іншими програмами ризиків (ERM, Privacy, AI): чіткі інструкції щодо інтеграції CSF у загальну систему управління ризиками підприємства.
Організаціям, які вже впровадили CSF 1.1, рекомендовано плавно перейти на CSF 2.0 за допомогою офіційних мапінгів та таблиць відповідності NIST, що зіставляють старі та нові категорії без порушення діючих операційних процесів.
1. Загальний огляд фреймворку кібербезпеки (Cybersecurity Framework Overview)
▪ 1.1 Призначення та концепція CSF (CSF Purpose)
Кіберризики — це потенційні операційні, фінансові, репутаційні чи стратегічні втрати внаслідок несанкціонованого доступу, порушення цілісності, доступності чи конфіденційності інформації або систем. У сучасному світі кібербезпека є невід’ємною складовою загального ризик-профілю організації поряд із фінансовими, операційними чи юридичними ризиками.
Фреймворк кібербезпеки NIST (CSF) 2.0 являє собою загальну мову та структуру (таксономію) для розуміння та управління кіберризиками. CSF побудований на орієнтації на результати (outcome-driven), а не на жорстких приписах. Це означає, що фреймворк формулює що має бути досягнуто в термінах безпеки, але залишає організації свободу вибору інструментів, контролів і технологій для реалізації цих результатів з огляду на специфіку її бізнес-моделі та бюджету.
▪ 1.2 Три ключові компоненти CSF (CSF Components)
Фреймворк складається з трьох фундаментальних взаємопов’язаних компонентів:
Ядро CSF (CSF Core)
Ієрархічна таксономія високорівневих цілей безпеки: 6 Функцій, 22 Категорії та 106 Підкатегорій. Ядро є універсальним фундаментом, який охоплює всі сфери захисту ІКТ-активів організації.
Організаційні профілі (Profiles)
Кастомізація Ядра під індивідуальні вимоги організації. Включає Поточний профіль (Current Profile) для фіксації поточного стану безпеки та Цільовий профіль (Target Profile) для планування майбутнього стану та аналізу прогалин (gap analysis).
Рівні реалізації (CSF Tiers)
Чотири рівні (від 1 до 4), що характеризують ступінь зрілості, строгості та інтегрованості практик корпоративного та операційного управління кіберризиками, а також взаємодії з ланцюгами постачання.
CSF не є законодавчим актом або замкненою сертифікацією — це відкритий інженерний стандарт. Він розроблений для гармонізації з міжнародними стандартами (ISO/IEC 27001, COBIT, ISA 62443, NIST SP 800-53) та технічними бенчмарками налаштування конфігурацій (CIS Benchmarks).
2. Вступ до ядра CSF Core (Introduction to the CSF Core)
Ядро CSF (Core) являє собою систематизований набір результатів кібербезпеки, що описують стан захищеності організації. Ядро організовано за трирівневою ієрархією: Функції → Категорії → Підкатегорії.
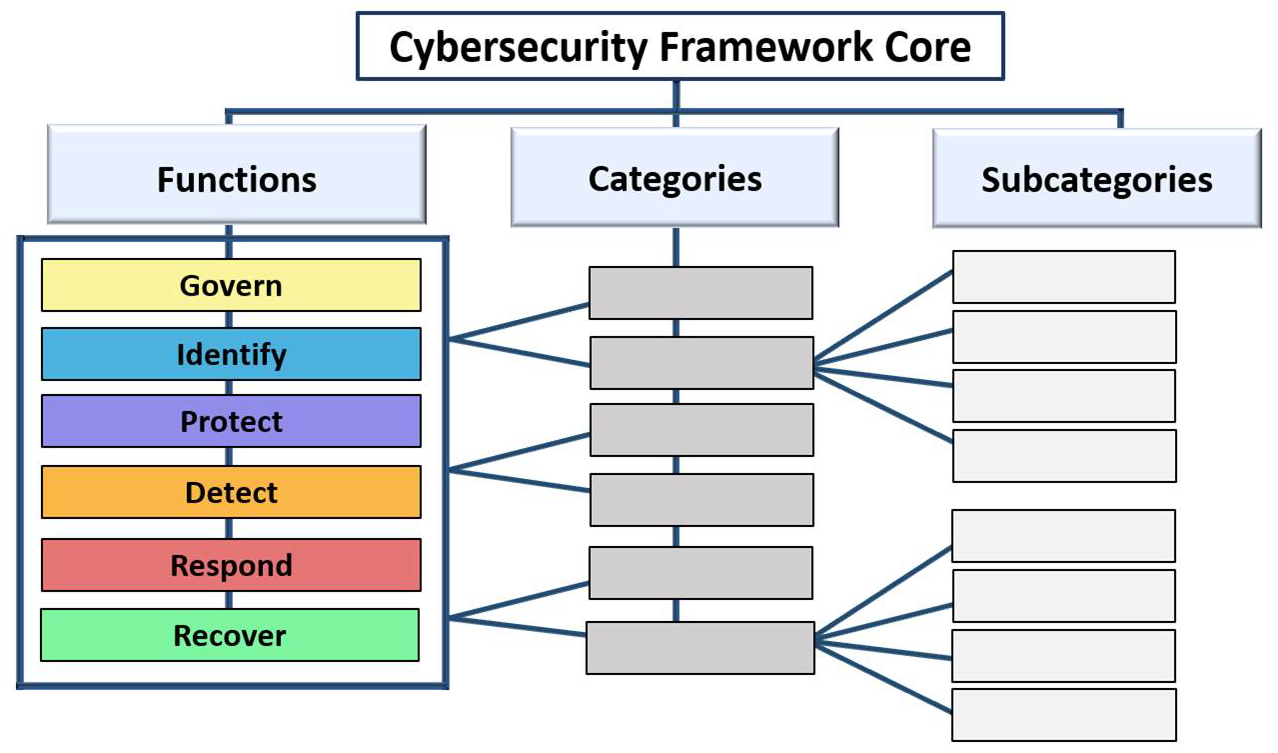
Рис. 1 (Fig. 1)
Структура Ядра CSF: Функції, Категорії та Підкатегорії (CSF Core Structure)
Ієрархічна структура Ядра показує взаємозв’язок між найвищим концептуальним рівнем (Функції), операційними групами завдань (Категорії) та технічними/управлінськими результатами (Підкатегорії).
Кожна Функція позначається активним дієсловом, яке узагальнює її зміст. Шість функцій CSF 2.0 діють одночасно та безперервно:
GOVERN (Управління)
Встановлення та моніторинг стратегії управління кіберризиками, очікувань керівництва та політик організації. GOVERN забезпечує контекст для всіх інших 5 функцій.
IDENTIFY (Ідентифікація)
Визначення та розуміння поточних кіберризиків організації щодо активів (даних, обладнання, ПЗ, сервісів), персоналу, постачальників та операційних процесів.
PROTECT (Захист)
Використання належних засобів захисту для забезпечення безперервного надання критичних сервісів та зменшення наслідків або ймовірності інцидентів кібербезпеки.
DETECT (Виявлення)
Своєчасне виявлення, аналіз та верифікація аномалій, атак та потенційних компрометацій у режимі реального часу за допомогою постійного моніторингу.
RESPOND (Реагування)
Вжиття оперативних заходів у разі підтвердження інциденту: координація дій, локалізація, стримування поширення атаки, її ліквідація та оповіщення сторін.
RECOVER (Відновлення)
Своєчасне повернення систем, даних і операцій до нормального робочого стану, відновлення довіри та винесення уроків для вдосконалення всієї програми безпеки.
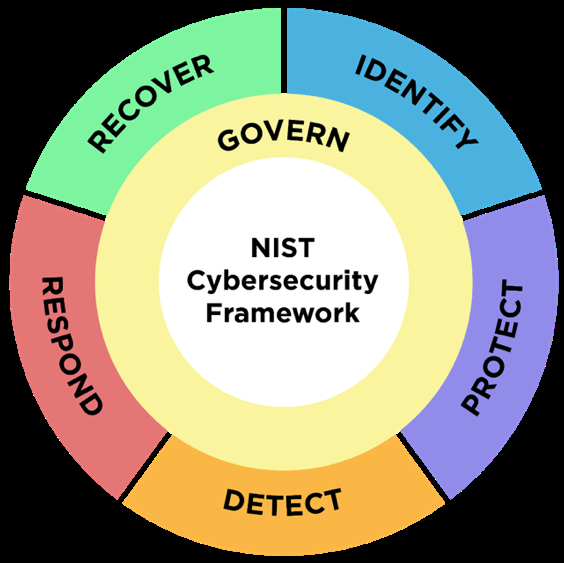
Рис. 2 (Fig. 2)
Шість взаємодоповнюючих Функцій Ядра CSF 2.0 (CSF Functions Wheel)
Функція GOVERN (Управління) охоплює всі інші п’ять функцій (Identify, Protect, Detect, Respond, Recover), визначаючи контекст, стратегію та нагляд для їх паралельної реалізації.
Функції діють паралельно, а не лінійно. Наприклад, дії з УПРАВЛІННЯ визначають вимоги для ЗАХИСТУ; водночас результати ВИЯВЛЕННЯ викликають заходи РЕАГУВАННЯ, а досвід ВІДНОВЛЕННЯ безпосередньо покращує практики ІДЕНТИФІКАЦІЇ та коригує політики УПРАВЛІННЯ.
Таблиця 1. Офіційний огляд 6 функцій та 22 категорій Ядра CSF 2.0
| Функція (Function) | Категорії ядра (Categories) та їх ідентифікатори |
|---|---|
| GV GOVERN (Управління) | Організаційний контекст (GV.OC), Стратегія управління ризиками (GV.RM), Ролі та відповідальність (GV.RR), Політики безпеки (GV.PO), Нагляд і контроль (GV.OV), Управління ризиками ланцюга постачання (GV.SC) |
| ID IDENTIFY (Ідентифікація) | Управління активами (ID.AM), Оцінка ризиків (ID.RA), Покращення (ID.IM) |
| PR PROTECT (Захист) | Управління ідентифікацією та доступом (PR.AA), Навчання та обізнаність (PR.AT), Безпека даних (PR.DS), Безпека платформ та інфраструктури (PR.PS), Стійкість інфраструктури (PR.IR) |
| DE DETECT (Виявлення) | Безперервний моніторинг безпеки (DE.CM), Аналіз аномалій та подій (DE.AE) |
| RS RESPOND (Реагування) | Управління інцидентами (RS.MA), Аналіз інцидентів (RS.AN), Реагування та стримування (RS.MI), Звітність та комунікація (RS.CO) |
| RC RECOVER (Відновлення) | Виконання плану відновлення після інцидентів (RC.RP), Комунікація відновлення (RC.CO) |
3. Вступ до Профілів та Рівнів реалізації CSF (Introduction to CSF Profiles and Tiers)
У цьому розділі визначено концепції Профілів (Profiles) та Рівнів реалізації (Tiers) фреймворку CSF 2.0.
▪ 3.1 Організаційні профілі CSF (CSF Profiles)
Організаційний профіль CSF описує поточний та/або цільовий стан кібербезпеки організації в термінах результатів Ядра (CSF Core). Організаційні профілі використовуються для того, щоб краще розуміти, адаптувати, оцінювати, пріоритизувати та комунікувати результати Ядра з урахуванням місії організації, очікувань стейкхолдерів, ландшафту загроз і нормативних вимог. Організація може встановлювати власні пріоритети та оцінювати прогрес у досягненні цілей за допомогою Профілів.
Організаційні профілі зазвичай мають два взаємопов’язані стани:
- Поточний профіль (Current Profile): фіксує результати Ядра, яких організація досягає на даний момент (стан «як є», As-Is), а також документує наявні обмеження чи прогалини.
- Цільовий профіль (Target Profile): визначає результати Ядра, яких організація прагне досягти для забезпечення прийнятного для неї рівня кіберризиків (стан «як має бути», To-Be).
Профілі спільноти (Community Profiles) — це базові конфігурації результатів CSF, розроблені та опубліковані галузевими асоціаціями, урядовими агенціями або експертними коаліціями для вирішення спільних проблем сектора кібербезпеки. Вони слугують готовим шаблоном або основою для побудови цільових профілів окремих підприємств.
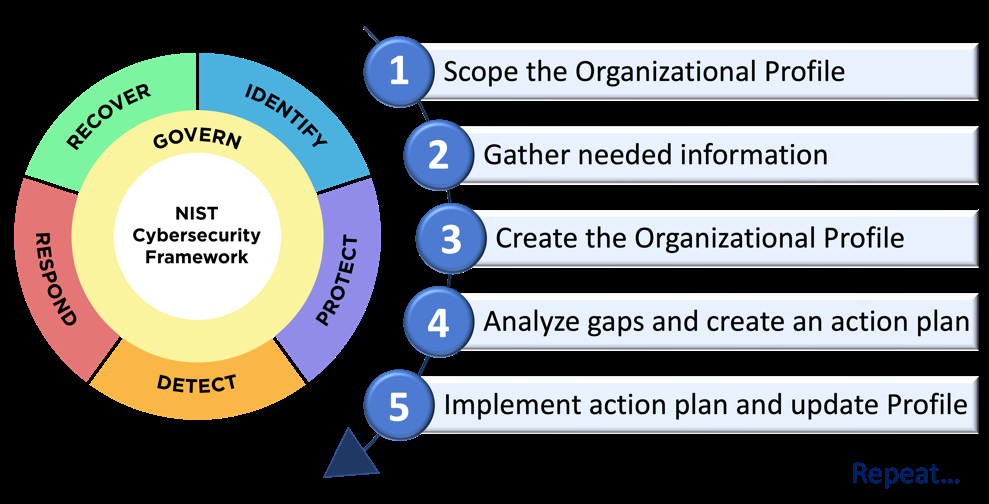
Рис. 3 (Fig. 3)
Створення та використання Організаційних профілів CSF (Creating and Using Profiles)
П’ять послідовних кроків розробки Організаційного профілю (від визначення меж до впровадження плану дій) та безперервне циклічне вдосконалення.
П’ять офіційних кроків створення та використання Організаційного профілю (Creating and Using Profiles):
- 1. Визначити сферу охоплення Організаційного профілю (Scope the Organizational Profile): Задокументуйте загальні факти та припущення, на яких базуватиметься Профіль, щоб чітко визначити його межі. Організація може створювати стільки Організаційних профілів, скільки необхідно, кожен із власною сферою охоплення. Наприклад, Профіль може охоплювати всю організацію загалом, бути обмеженим фінансовими системами організації або фокусуватися виключно на протидії атакам програм-вимагачів (ransomware) та реагуванні на інциденти, пов’язані з цими фінансовими системами.
- 2. Зібрати інформацію, необхідну для підготовки Організаційного профілю (Gather the information needed to prepare the Organizational Profile): Приклади необхідної інформації включають організаційні політики, пріоритети управління ризиками та виділені ресурси, профілі корпоративних ризиків підприємства (ERM), реєстри аналізу впливу на бізнес (Business Impact Analysis, BIA), вимоги законодавства та регуляторні стандарти, яких дотримується організація, діючі практики й інструменти (процедури та засоби захисту), а також робочі ролі персоналу.
- 3. Створити Організаційний профіль (Create the Organizational Profile): Визначте, які типи інформації має містити Профіль для обраних результатів CSF, та задокументуйте відповідні відомості. Враховуйте вплив ризиків, виявлених у Поточному профілі, для формування планування та визначення пріоритетів Цільового профілю. Також рекомендується розглянути використання Профілю спільноти (Community Profile) як основи для розробки Цільового профілю.
- 4. Проаналізувати прогалини між Поточним і Цільовим профілями та створити план дій (Analyze the gaps between Current and Target Profiles, and create an action plan): Проведіть аналіз розривів (gap analysis) для виявлення й оцінки відмінностей між Поточним і Цільовим профілями. Сформуйте пріоритизований план дій (наприклад, реєстр ризиків, деталізований звіт про ризики, План дій та контрольних точок [POA&M — Plan of Action and Milestones]) для системного усунення виявлених розривів.
- 5. Впровадити план дій та оновлювати Організаційний профіль (Implement the action plan, and update the Organizational Profile): Дотримуйтесь плану дій для подолання прогалин і поступового переведення організації до стану Цільового профілю. План дій може мати фіксований кінцевий термін або реалізовуватися на постійній, безперервній основі.
Зважаючи на критичну важливість безперервного вдосконалення, організація може повторювати ці кроки настільки часто, наскільки це необхідно.
Організаційні профілі мають додаткові сценарії застосування. Наприклад, Поточний профіль можна використовувати для документування та комунікації спроможностей кібербезпеки організації й відомих можливостей для вдосконалення із зовнішніми стейкхолдерами — такими як ділові партнери або потенційні клієнти. Крім того, Цільовий профіль допомагає чітко сформулювати вимоги та очікування щодо управління кіберризиками перед постачальниками, підрядниками та іншими третіми сторонами як орієнтир для досягнення ними відповідного рівня безпеки.
▪ 3.2 Рівні реалізації CSF (CSF Tiers) (CSF Tiers)
Організація може вирішити використовувати Рівні (Tiers) для інформаційного наповнення своїх Поточного та Цільового профілів. Рівні характеризують строгість і зрілість практик корпоративного управління та менеджменту кіберризиків організації. Вони надають контекст щодо того, як організація розглядає кіберризики та які процеси функціонують для управління цими ризиками.
Рівні, показані на Рис. 4 та концептуально проілюстровані у Додатку B, відображають практики організації з управління кіберризиками як:
- Рівень 1: Частковий (Tier 1: Partial)
- Рівень 2: З урахуванням ризиків (Tier 2: Risk Informed)
- Рівень 3: Повторюваний (Tier 3: Repeatable)
- Рівень 4: Адаптивний (Tier 4: Adaptive)
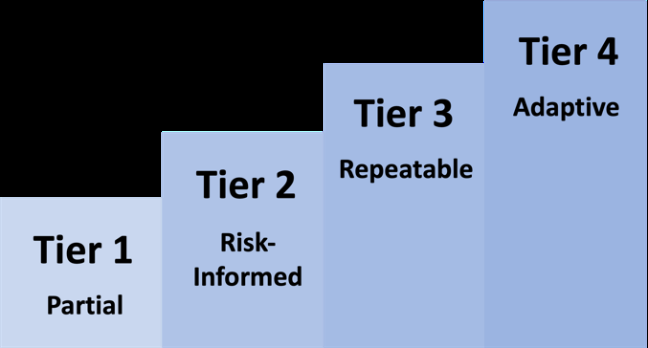
Рис. 4 (Fig. 4)
Рівні реалізації CSF (CSF Tiers) (CSF Tiers for Governance and Management)
Рівні реалізації CSF для корпоративного управління та ризик-менеджменту: Tier 1 (Частковий) → Tier 2 (З урахуванням ризиків) → Tier 3 (Повторюваний) → Tier 4 (Адаптивний).
Рівні описують прогрес від неформальних, ad hoc дій до підходів, що є гнучкими, керованими на основі оцінки ризиків і постійно вдосконалюваними. Вибір Рівнів допомагає встановити загальний вектор того, як саме організація управлятиме власними кіберризиками.
Рівні реалізації повинні доповнювати діючу методологію управління кіберризиками підприємства, а не замінювати її. Наприклад, організація може використовувати Рівні для внутрішньої комунікації як орієнтир для загальнокорпоративного підходу до кіберризиків. Перехід на вищі Рівні рекомендується та заохочується тоді, коли аналіз витрат і вигод (cost-benefit analysis) вказує на досяжне, економічно обґрунтоване зменшення негативних наслідків кіберризиків.
РОЗ’ЯСНЕННЯ NIST
Примітка NIST щодо інтерпретації Tiers
Рівні не обов’язково є традиційними рівнями зрілості (Maturity Levels). Організації не зобов’язані прагнути досягти Рівня 4 для кожної системи або процесу. Цільовий рівень обирається виходячи з бізнес-цілей, регуляторного середовища та прийнятного ризик-апетиту.
4. Допоміжні онлайн-ресурси NIST (Online Resources Supplementing CSF)
NIST разом із глобальною безпековою спільнотою створив розгалужену цифрову екосистему відкритих матеріалів, розміщених на платформі NIST CPRT (Cybersecurity and Privacy Reference Tool):
Офіційні перехресні таблиці відповідності (мапінги) між підкатегоріями CSF 2.0 та положеннями інших стандартів: ISO/IEC 27001, NIST SP 800-53 Rev. 5, CIS Critical Security Controls v8, COBIT тощо.
Конкретні, лаконічні та орієнтовані на дії приклади технічних заходів і процесів для кожної зі 106 підкатегорій Ядра (понад 350 готових сценаріїв для інженерів).
Короткі практичні керівництва для швидкого старту: для малого бізнесу (SMB), для інтеграції з ERM, для управління ризиками ланцюгів постачання (C-SCRM) та для побудови профілів спільноти.
Будь-яка організація може запропонувати власні мапінги та інформативні посилання до публічного репозиторію через Національну програму онлайн-каталогів інформативних посилань (OLIR) за адресою [email protected].
5. Покращення комунікації кіберризиків та корпоративна інтеграція (Improving Risk Communication & Integration)
▪ 5.1 Покращення комунікації між трьома рівнями організації (Risk Communication)
Управління кіберризиками вимагає злагодженої взаємодії на всіх щаблях корпоративної структури. CSF забезпечує єдиний зрозумілий словник для комунікації між трьома основними рівнями:
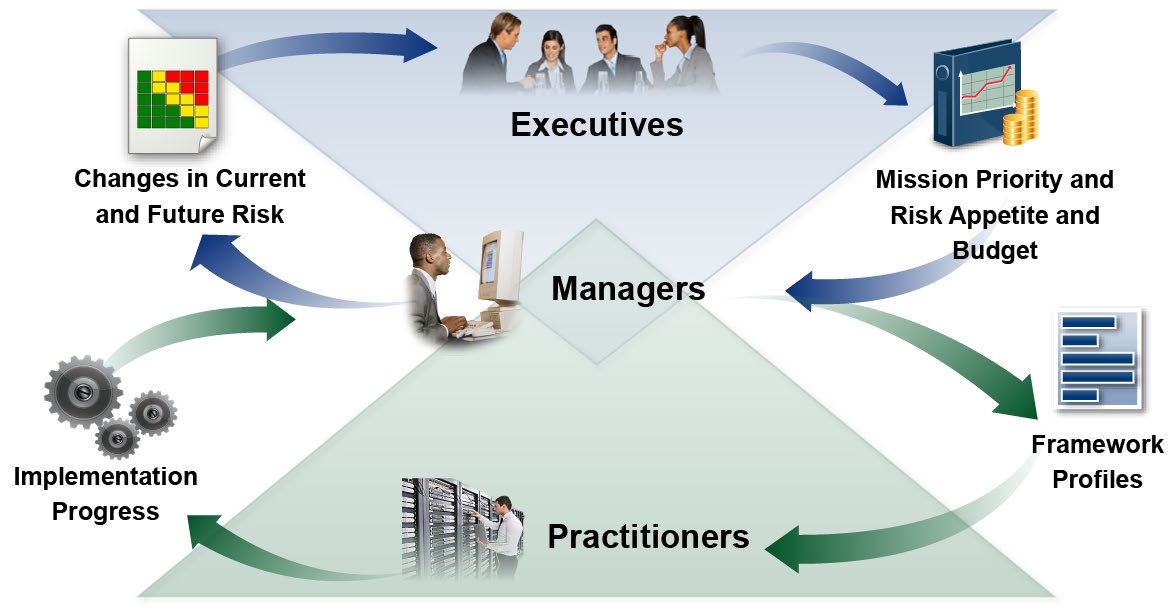
Рис. 5 (Fig. 5)
Використання CSF для покращення комунікації з управління ризиками (Risk Communication via CSF)
CSF виступає єдиним комунікаційним мостом між вищим керівництвом (Executives), керівниками бізнес-процесів (Business Process/Managers) та операційними фахівцями (Practitioners).
Рада директорів, генеральний директор (CEO) та топ-менеджмент визначають стратегічні цілі, ризик-апетит, виділяють бюджети та здійснюють загальний нагляд за безпекою через функцію GOVERN.
Керівники бізнес-підрозділів інтегрують вимоги кібербезпеки в повсякденні операційні процеси, оцінюють вплив на бізнес та транслюють вимоги зверху вниз до операторів систем.
Системні адміністратори, архітектори, інженери кібербезпеки (SOC, Incident Response) безпосередньо впроваджують технічні заходи, керують конфігураціями та моніторять інциденти.
▪ 5.2 Інтеграція з ERM, приватністю та ланцюгами постачання (Integration with ERM, Privacy & Supply Chain)
Кібербезпека не повинна функціонувати як ізольований «силос». CSF 2.0 розроблено для повної інтеграції з чотирма спорідненими напрямами корпоративного управління:
1. Інтеграція з управлінням ризиками підприємства (ERM)
Організації використовують підходи ERM для збалансованого портфельного управління всіма видами ризиків. NIST рекомендує комплекс нормативних документів серії NIST IR 8286 та SP 800-221:
- NIST IR 8286: Інтеграція кібербезпеки в корпоративне управління ризиками (ERM).
- NIST IR 8286A: Ідентифікація та оцінка кіберризиків для ERM.
- NIST IR 8286B: Пріоритезація кіберризиків для ERM.
- NIST IR 8286C: Етапне представлення кіберризиків для корпоративного нагляду.
- NIST IR 8286D: Використання аналізу впливу на бізнес (BIA) для інформування пріоритетів ризиків.
- NIST SP 800-221 / SP 800-221A: Вплив ризиків ІКТ на підприємство та портфельне управління.
2. Взаємозв’язок із захистом конфіденційності (Privacy Framework)
Кібербезпека та захист персональних даних — взаємопов’язані, але самостійні дисципліни. Кібербезпека відповідає за захист від несанкціонованого доступу, витоків чи пошкодження даних. Проте навіть повністю захищена система може порушувати права на приватність (наприклад, через надмірний збір даних або непрозоре профілювання). CSF тісно синхронізовано з NIST Privacy Framework.
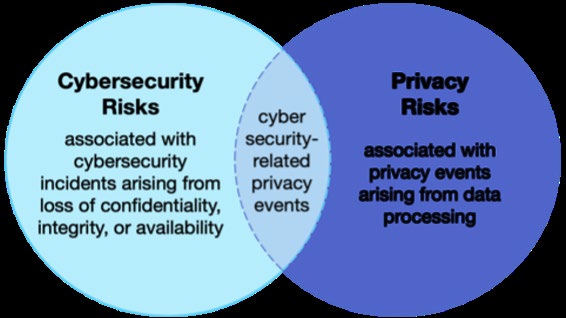
Рис. 6 (Fig. 6)
Взаємозв’язок між ризиками кібербезпеки та конфіденційності (Cybersecurity & Privacy Relationship)
Перетин між кібербезпекою та приватністю: обробка персональних даних створює ризики конфіденційності, які частково усуваються заходами захисту даних кібербезпеки.
3. Управління кіберризиками ланцюга постачання (C-SCRM)
Сучасні організації залежать від сотень зовнішніх вендорів, хмарних провайдерів (SaaS/IaaS) та сторонніх бібліотек відкритого коду. CSF 2.0 приділяє безпрецедентну увагу C-SCRM у категорії GV.SC, спираючись на спеціалізований стандарт NIST SP 800-161 Rev. 1.
4. Ризики нових технологій та штучного інтелекту (AI)
Поява великих мовних моделей (LLM), автономних агентів та хмарних генеративних систем створює нові вектори загроз (ін’єкції промптів, отруєння навчальних даних, витік конфіденційних даних через запити). CSF 2.0 діє в синергії з NIST AI Risk Management Framework (AI RMF 1.0), надаючи фундамент для безпечного впровадження штучного інтелекту в корпоративну інфраструктуру.
Управління (GOVERN) — GOVERN (GV)
Встановлення, комунікація та моніторинг стратегії, очікувань та політик управління кіберризиками організації.
Ідентифікація (IDENTIFY) — IDENTIFY (ID)
Визначення поточних кіберризиків організації для розуміння активів, постачальників та векторів загроз.
Захист (PROTECT) — PROTECT (PR)
Застосування технічних та організаційних заходів безпеки для запобігання або зменшення наслідків кібератак.
Виявлення (DETECT) — DETECT (DE)
Своєчасне виявлення потенційних атак, аномалій та несприятливих подій кібербезпеки в інфраструктурі.
Реагування (RESPOND) — RESPOND (RS)
Дії щодо локалізації, нейтралізації та ліквідації підтверджених інцидентів кібербезпеки.
Відновлення (RECOVER) — RECOVER (RC)
Відновлення нормального функціонування скомпрометованих систем, даних та операцій організації.
ДОДАТОК B • ТАБЛИЦЯ 2
СТОРІНКИ 29–30 ОРИГІНАЛУ
Додаток B: Рівні реалізації CSF (CSF Tiers)
Повний нормативний опис практик корпоративного управління, програми кібербезпеки та ризиків ланцюга постачання за всіма 4 рівнями зрілості NIST CSF 2.0.
| Рівень (Tier) | Корпоративне управління (Risk Governance) | Програма ризиків (Risk Management Program) | Ланцюг постачання (Third-Party Risk Management) |
|---|---|---|---|
|
Рівень 1: Частковий Tier 1: Partial |
Реалізація стратегії кіберризиків здійснюється ситуативно (ad hoc). Пріоритезація дій є фрагментарною і формально не базується на стратегічних цілях організації чи спектрі загроз. | Обізнаність про кіберризики на рівні керівництва є вкрай обмеженою. Заходи безпеки впроваджуються нерегулярно, від випадку до випадку. Відсутній процес внутрішнього обміну інформацією про загрози. | Організація переважно не усвідомлює ризиків від постачальників, підрядників та сторонніх сервісів. Процеси перевірки контрагентів або вимоги безпеки в договорах відсутні. |
|
Рівень 2: З урахуванням ризиків Tier 2: Risk Informed |
Практики управління ризиками затверджені керівництвом, але не впроваджені як цілісна корпоративна політика. Пріоритети формуються на основі вимог бізнесу та прямих ризиків. | Існує базове розуміння кіберризиків на рівні керівництва. Процедури визначені, проте ресурси виділяються нерівномірно. Обмін інформацією всередині компанії має здебільшого неформальний характер. | Організація усвідомлює ризики від партнерів та постачальників, але не має формалізованої програми їх постійної оцінки чи аудиту на відповідність критеріям кібербезпеки. |
|
Рівень 3: Повторюваний Tier 3: Repeatable |
Політики та процедури управління кіберризиками офіційно затверджені, регулярно переглядаються та оновлюються на основі змін бізнес-цілей і появи нових векторів загроз. | Діє загальноорганізаційний підхід до управління ризиками. Персонал навчений і чітко розуміє свої ролі та відповідальність. Здійснюється системний моніторинг активів і швидке реагування на інциденти. | Організація регулярно та точно оцінює кіберризики постачальників (C-SCRM). Контракти містять обов’язкові вимоги безпеки, проводяться регулярні перевірки та аудити партнерів. |
|
Рівень 4: Адаптивний Tier 4: Adaptive |
Практики кібербезпеки безперервно еволюціонують на основі уроків минулих інцидентів та прогнозного аналізу загроз. Кіберризики є фундаментальним фактором стратегічних рішень керівництва. | Використовуються технології аналізу даних у режимі реального часу. Кібербезпека вкорінена в культуру організації. Інформація про загрози постійно циркулює між усіма бізнес-підрозділами. | Організація здійснює проактивне управління ланцюгом постачання в режимі реального часу, ділиться розвідданими про загрози з партнерами та інтегрує системи безпеки постачальників у свій контур. |
ДОДАТОК C • ГЛОСАРІЙ
СТОРІНКА 31 ОРИГІНАЛУ
Додаток C: Офіційний глосарій термінів NIST CSF 2.0
Визначення фундаментальних термінів та концепцій, використаних у стандарті NIST CSWP 29.
Група пов’язаних результатів кібербезпеки, які разом утворюють Функцію CSF (всього 22 категорії).
Базовий набір результатів CSF, розроблений та опублікований для задоволення спільних інтересів певної галузі чи сектора.
Таксономія високорівневих результатів кібербезпеки, що допомагає будь-якій організації управляти кіберризиками.
Частина Організаційного профілю, що фіксує результати Ядра, яких організація досягає на даний момент.
Найвищий рівень організації результатів кібербезпеки (всього 6 функцій: Govern, Identify, Protect, Detect, Respond, Recover).
Лаконічна, практична дія або ілюстрація кроку, що допомагає досягти результату конкретної підкатегорії Ядра.
Співставлення, що вказує на зв’язок між результатом Ядра CSF та конкретними розділами інших стандартів чи настанов.
Механізм опису поточного та/або цільового стану кібербезпеки організації на основі результатів Ядра CSF.
Короткий практичний документ, що надає сфокусовані настанови щодо конкретної теми чи сценарію застосування CSF.
Специфічний технічний або управлінський результат кібербезпеки, що деталізує Категорію (всього 106 підкатегорій).
Частина Організаційного профілю, що визначає бажані результати Ядра, обрані організацією для досягнення цілей безпеки.
Характеристика строгості та зрілості практик корпоративного управління кіберризиками організації (Tiers 1–4).
Офіційні посилання, правила цитування та правова інформація (Стор. 32)
Як цитувати цю публікацію серії NIST Technical Series:
National Institute of Standards and Technology (2024) The NIST Cybersecurity Framework (CSF) 2.0. (National Institute of Standards and Technology, Gaithersburg, MD), NIST Cybersecurity White Paper (CSWP) NIST CSWP 29. https://doi.org/10.6028/NIST.CSWP.29
Політика щодо торговельних марок та комерційного ПЗ: Будь-яка згадка комерційних продуктів, комерційного ПЗ чи матеріалів наведена виключно з метою точного опису процедур і не означає схвалення чи рекомендації з боку NIST.
Контактна інформація авторів NIST: National Institute of Standards and Technology, Attn: Applied Cybersecurity Division, Information Technology Laboratory, 100 Bureau Drive (Mail Stop 2000), Gaithersburg, MD 20899. Email: [email protected].
ІНЖЕНЕРНИЙ ПЕРЕХІД
Практичний перехід від NIST CSF 2.0 до конфігурацій CIS Benchmarks™
NIST CSF 2.0 відповідає на запитання «ЩО має бути досягнуто?», встановлюючи високорівневі результати. Водночас технічні стандарти CIS Benchmarks™ відповідають на запитання «ЯК САМЕ налаштувати операційну систему чи хмару?», надаючи покрокові перевірки реєстру, групові політики або налаштування Microsoft Intune Settings Catalog.
У нашому повному посібнику CIS Microsoft Intune для Windows 11 Benchmark кожна вимога співставлена з категоріями Ядра CSF 2.0:
Налаштування Windows Hello for Business, заборона локальних паролів без MFA, обмеження прав адміністратора LAPS.
Шифрування дисків BitLocker (XTS-AES 256), ізоляція пам’яті HVCI, блокування вразливих драйверів WDAC.
Розширене логування подій PowerShell, командного рядка Process Creation та передача телеметрії до Microsoft Sentinel.