
NIST Special Publication 800-207
Архітектура нульової довіри (Zero Trust Architecture)
Повний, автентичний та вичерпний академічний переклад офіційного стандарту Національного інституту стандартів і технологій США (NIST). Документ визначає концептуальні основи, логічні компоненти, моделі розгортання, математичні алгоритми оцінки довіри, аналіз загроз та 7-етапний життєвий цикл міграції до архітектури Zero Trust.
Анотація (Abstract)
Нульова довіра (Zero Trust, ZT) є еволюційною парадигмою кібербезпеки, спрямованою на перенесення захисту з широких мережевих периметрів безпосередньо на конкретних користувачів, пристрої, робочі навантаження та окремі ресурси даних. Архітектура нульової довіри (Zero Trust Architecture, ZTA) розглядає мережу як потенційно вороже середовище, де не існує неявного рівня довіри (implicit trust), наданого виключно на підставі фізичного або логічного розташування активу в корпоративній локальній мережі (LAN).
У цій спеціальній публікації NIST SP 800-207 викладено вихідні концепції ZTA, надано формальні операційні визначення, описано базові логічні компоненти (Policy Decision Point, Policy Enforcement Point), розглянуто різні варіанти розгортання та випадки застосування (Use Cases). Також документ містить комплексний огляд векторів загроз для систем нульової довіри, аналізує узгодженість ZTA з іншими федеральними директивами (NIST RMF, Privacy Framework, TIC 3.0, CDM) та окреслює дорожню карту поетапного переходу від застарілих периметрових мереж.
Виконавче резюме (Executive Summary)
Традиційна парадигма мережевої безпеки корпоративного рівня базувалася на периметровій концепції «замку з ровом»: зовнішній периметр захищався міжмережевими екранами (firewalls), системами запобігання вторгненням (IPS) та VPN-шлюзами, а внутрішній простір вважався довіреною зоною. Проте стрімка цифрова трансформація зруйнувала класичний периметр:
- Корпоративні ресурси масово мігрували в публічні, приватні та гібридні хмарні сервіси (IaaS, PaaS, SaaS).
- Персонал працює дистанційно через загальнодоступні та незахищені домашні канали зв’язку.
- Зростає використання мобільних пристроїв та політики BYOD (Bring Your Own Device).
- У мережу інтегруються мільйони IoT-пристроїв та автономних систем, які не мають вбудованих агентів безпеки.
За таких умов надання неявної довіри внутрішнім вузлам стало критичною вразливістю: щойно зловмисник долає зовнішній периметр (через фішинг, експлуатацію вразливості або крадіжку облікових даних), він отримує можливість безперешкодного бічного переміщення (lateral movement) по всій внутрішній мережі підприємства.
Архітектура нульової довіри кардинально змінює цей підхід: довіра ніколи не надається автоматично чи назавжди. Кожен запит на доступ до будь-якого ресурсу повинен бути індивідуально автентифікований, авторизований і динамічно перевірений на основі сукупності контекстних факторів (стан безпеки пристрою, автентичність користувача, геолокація, поведінкові аномалії, чутливість даних).
Зміст стандарту NIST SP 800-207
1. Вступ (Introduction)
Інфраструктура типового сучасного підприємства набула надзвичайної складності. Одне підприємство може одночасно експлуатувати кілька внутрішніх мереж, віддалені офіси з власною локальною інфраструктурою, підтримувати дистанційних та/або мобільних співробітників, а також активно використовувати хмарні сервіси. Ця складність випередила традиційні методи мережевої безпеки, що базувалися на концепції периметра, оскільки для сучасного підприємства більше не існує єдиного, чітко окресленого периметра. Мережева безпека на основі периметра також довела свою недостатність, оскільки щойно зловмисники долають периметр, їхній подальший бічний рух (lateral movement) усередині середовища стає абсолютно безперешкодним.
Ця комплексна корпоративна реальність призвела до розробки нової моделі кібербезпеки, відомої як «нульова довіра» (Zero Trust, ZT). Підхід ZT насамперед сфокусований на захисті даних і сервісів, проте він може і повинен бути розширений для охоплення всіх активів підприємства (пристроїв, компонентів інфраструктури, застосунків, віртуальних та хмарних компонентів) і суб’єктів (кінцевих користувачів, застосунків та інших нелюдських сутностей, які запитують інформацію з ресурсів).
У цьому документі термін «суб’єкт» (subject) використовується у загальному значенні, якщо тільки конкретний розділ не стосується безпосередньо кінцевого користувача-людини, де замість більш загального терміна «суб’єкт» спеціально вживається «користувач» (user).
Моделі безпеки нульової довіри виходять із припущення, що зловмисник уже присутній у середовищі, і що середовище, яке належить підприємству, нічим не відрізняється — або є не більш надійним чи довіреним — ніж будь-яке середовище, що не належить підприємству (наприклад, відкритий Інтернет). У цій новій парадигмі підприємство повинно відмовитися від будь-якої неявної довіри (implicit trust), постійно аналізувати та оцінювати ризики для своїх активів і бізнес-функцій, а потім застосовувати захисні заходи для зменшення цих ризиків.
У концепції нульової довіри ці заходи зазвичай передбачають мінімізацію доступу до ресурсів (таких як дані, обчислювальні ресурси та застосунки/сервіси) лише для тих суб’єктів і активів, які мають чітко визначену службову потребу в доступі (need to access), а також безперервну автентифікацію та авторизацію ідентичності та стану безпеки для кожного окремого запиту на доступ.
Архітектура нульової довіри (Zero Trust Architecture, ZTA) — це корпоративна архітектура кібербезпеки, що базується на принципах нульової довіри та спроектована для запобігання витокам даних і обмеження внутрішнього бічного переміщення зловмисників. Ця публікація розглядає ZTA, її логічні компоненти, можливі сценарії розгортання та загрози. Вона також представляє загальну дорожню карту для організацій, які бажають перейти на проектний підхід нульової довіри, та обговорює відповідні федеральні політики США, які можуть впливати на архітектуру нульової довіри.
Нульова довіра не є окремою монолітною архітектурою, а являє собою набір керівних принципів для організації робочих процесів, проектування систем і операційного функціонування, які можна використовувати для покращення стану безпеки будь-якої класифікації чи рівня чутливості даних [FIPS 199]. Перехід до ZTA — це шлях переосмислення того, як організація оцінює ризики під час виконання своєї місії, і цей перехід не може бути здійснений простим одноразовим оновленням чи заміною технологій (wholesale replacement). Водночас багато організацій уже мають окремі елементи ZTA у своїй інфраструктурі сьогодні. Організаціям слід прагнути поетапно впроваджувати принципи нульової довіри, зміни технологічних процесів та технічні рішення, захищаючи власні дані та бізнес-функції від прецеденту до прецеденту (by use case). Більшість корпоративних інфраструктур функціонуватимуть у гібридному режимі (нульова довіра / периметрова безпека), паралельно продовжуючи інвестувати в ініціативи модернізації ІТ та вдосконалення бізнес-процесів.
Організаціям необхідно впроваджувати комплексні практики інформаційної безпеки та кіберстійкості, щоб нульова довіра була по-справжньому ефективною. У поєднанні з існуючими політиками кібербезпеки, управлінням ідентифікацією та доступом (IAM), безперервним моніторингом та передовими практиками, ZTA здатна надійно захистити від поширених загроз і значно підвищити рівень захищеності організації за допомогою підходу керованого ризику.
1.1 Історія розвитку ініціатив Zero Trust у федеральних агентствах США
Концепція нульової довіри існувала в кібербезпеці задовго до того, як з’явився сам термін «zero trust». Агентство оборонних інформаційних систем (DISA) та Міністерство оборони США (DoD) опублікували результати своєї роботи над більш безпечною корпоративною стратегією під назвою «чорне ядро» (Black Core) [BCORE]. Стратегія Black Core передбачала перехід від моделі безпеки на основі периметра до моделі, зосередженої на безпеці окремих транзакцій.
Діяльність Jericho Forum у 2004 році популяризувала ідею «депериметризації» (de-perimeterization) — обмеження неявної довіри на основі фізичного місця розташування в мережі та усунення недоліків, пов’язаних із покладанням на єдині статичні бар’єри захисту великого мережевого сегмента [JERICHO]. Концепції депериметризації розвивалися й удосконалювалися у ширшу концепцію нульової довіри, термін для якої згодом запропонував Джон Кіндерваг (John Kindervag), перебуваючи на посаді аналітика у Forrester Research.
Після цього «Zero Trust» став загальновизнаним терміном для опису різноманітних рішень кібербезпеки, які відмовилися від передбачуваної довіри за мережевою ознакою і замість цього зосередилися на оцінці довіри для кожної окремої транзакції. Як приватний сектор економіки, так і вищі навчальні заклади також пройшли цю еволюцію від захисту периметра до безпекової стратегії, побудованої на засадах нульової довіри.
Федеральні агентства США закликалися до переходу на принципи нульової довіри понад десятиліття, поступово нарощуючи технологічні можливості та нормативну базу. Це відбувалося через Закон про модернізацію федеральної інформаційної безпеки (FISMA), за яким послідувала Рамкова програма управління ризиками (RMF); Федеральна програма управління ідентифікацією, обліковими даними та доступом (FICAM); ініціатива Довірених інтернет-з’єднань (TIC); та програма Безперервної діагностики та пом’якшення загроз (CDM).
Усі ці програми мали на меті обмежити доступ до даних і ресурсів лише авторизованими сторонами. Коли ці програми започатковувалися, вони стримувалися технічними можливостями тогочасних інформаційних систем. Політики безпеки були здебільшого статичними і застосовувалися у великих «вузлових точках перехоплення» (choke points), які підприємство могло контролювати для отримання максимального ефекту за мінімальних зусиль.
У міру дозрівання технологій з’явилася можливість постійно аналізувати й оцінювати запити на доступ у динамічний та деталізований спосіб на основі принципу «потреби в доступі» (need to access), мінімізуючи ризики компрометації облікових записів, моніторингу мережі зловмисниками та інших критичних загроз.
1.2 Структура цього документа
Подальший зміст цього стандарту організовано наступним чином:
- Розділ 2 визначає ZT і ZTA та перелічує базові припущення при проектуванні ZTA для підприємства. Цей розділ також містить повний перелік семи фундаментальних постулатів проектування нульової довіри.
- Розділ 3 документує логічні компоненти (будівельні блоки) нульової довіри. Унікальні практичні реалізації можуть компонувати елементи ZTA по-різному, проте виконуватимуть однакову логічну функціональність.
- Розділ 4 наводить можливі прецеденти використання (Use Cases), де ZTA робить корпоративні середовища безпечнішими та менш схильними до успішної експлуатації. Сюди входять підприємства з віддаленими співробітниками, хмарними сервісами та гостьовими мережами.
- Розділ 5 обговорює загрози для підприємства, що використовує ZTA. Багато з цих загроз є спільними для будь-яких архітектур мереж, проте в ZTA вони можуть вимагати принципово інших методів нейтралізації.
- Розділ 6 розглядає, як постулати ZTA узгоджуються з існуючими нормативними настановами для федеральних агентств та доповнюють їх.
- Розділ 7 представляє відправну точку для переходу підприємства (зокрема федерального відомства) до ZTA. Сюди входить опис загальних кроків, необхідних для планування та розгортання застосунків та корпоративної інфраструктури, керованих постулатами ZT.
- Додаток A містить офіційний глосарій акронімів та скорочень.
- Додаток B аналізує виявлені прогалини в сучасному стані розвитку та технологіях ZTA.
2. Основи нульової довіри (Zero Trust Basics)
Нульова довіра — це парадигма кібербезпеки, сфокусована на захисті ресурсів та заснована на постулаті, що довіра ніколи не надається неявно (implicitly), а повинна безперервно оцінюватися.
Архітектура нульової довіри являє собою наскрізний (end-to-end) підхід до безпеки корпоративних ресурсів і даних, який охоплює цифрову ідентичність (як фізичних осіб, так і нелюдських сутностей — Non-Person Entities, NPE), облікові дані, керування доступом, операційні процедури, кінцеві точки, середовища розміщення (хостингу) та всю сполучну мережеву інфраструктуру.
Початковий фокус повинен полягати в обмеженні доступу до ресурсів лише для тих, хто має явну потребу в доступі (need to access), і наданні виключно мінімально необхідних привілеїв (наприклад, читання, запис, видалення), потрібних для виконання поставленої місії за принципом найменших привілеїв.
Традиційно відомства (і корпоративні мережі загалом) зосереджувалися на периметровій обороні: суб’єктам, які успішно пройшли автентифікацію на межі мережі, надавався широкий авторизований доступ до великого пулу ресурсів усередині внутрішньої мережі. Як наслідок, несанкціоноване бічне переміщення (lateral movement) усередині середовища стало одним із найбільших викликів безпеки для федеральних установ.
Ініціатива Довірених інтернет-з’єднань (Trusted Internet Connections, TIC) та міжмережеві екрани периметра відомств забезпечують потужні інтернет-шлюзи. Це допомагає блокувати атаки, що надходять з Інтернету, проте шлюзи TIC і периметрові фаєрволи значно менш корисні для виявлення та блокування атак ізсередини мережі, а також не можуть захистити суб’єктів за межами корпоративного периметра (наприклад, дистанційних працівників, хмарні сервіси, периферійні пристрої тощо).
Оперативні визначення стандарту NIST SP 800-207:
Нульова довіра (Zero Trust, ZT) надає сукупність концепцій та ідей, розроблених для мінімізації невизначеності під час забезпечення точних рішень щодо надання доступу до інформаційних систем і сервісів за принципом найменших привілеїв для кожного окремого запиту в умовах, коли мережа апріорі розглядається як скомпрометована.
Архітектура нульової довіри (Zero Trust Architecture, ZTA) — це план кібербезпеки підприємства, який використовує концепції нульової довіри та охоплює взаємозв’язки між компонентами, проектування робочих процесів і політики доступу. Таким чином, підприємство з нульовою довірою — це мережева інфраструктура (фізична та віртуальна) і робочі політики, які діють на підприємстві як продукт плану ZTA.
Мережа підприємства повинна розроблятися з урахуванням концепцій ZTA, проте більшість підприємств продовжуватимуть експлуатувати гібридну модель ZT і традиційної мережі периметра. ZTA — це не окрема конкретна архітектура, а комплекс взаємопов’язаних принципів проектування систем, які можна використовувати для посилення загального стану безпеки організації.
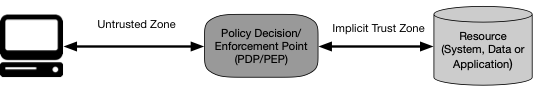
На Рисунку 1 показано базову модель доступу: суб’єкту (Subject) потрібен доступ до корпоративного ресурсу (Resource). Доступ надається через Точку забезпечення дотримання політик (Policy Enforcement Point, PEP). Суб’єкт може бути користувачем-людиною, який використовує пристрій, або автономним процесом чи застосунком. Ресурс може бути окремим сервером, документом, базою даних чи хмарною службою.
PEP розмежовує та захищає ресурс від прямого доступу. Перед встановленням з’єднання Точка ухвалення рішень (Policy Decision Point, PDP) аналізує запит суб’єкта, запитує поточні політики доступу, оцінює рівень ризику та наказує PEP відкрити, модифікувати або розірвати сеанс зв’язку.
2.1 Сім фундаментальних постулатів Zero Trust (Tenets of Zero Trust)
Архітектура нульової довіри проектується та розгортається відповідно до семи фундаментальних постулатів (Tenets), які визначають ідеальні цільові властивості системи:
| Постулат | Офіційне визначення (NIST Original EN) | Інженерний переклад та суть (UA) |
|---|---|---|
| ZT-01 | All data sources and computing services are considered resources. | Усі джерела даних та обчислювальні сервіси є ресурсами. Будь-який вузол мережі, сервіс, сенсор IoT чи хмарний додаток розглядається як окремий ресурс із власними межами контролю. |
| ZT-02 | All communication is secured regardless of network location. | Уся комунікація захищена незалежно від мережевого розташування. Трафік усередині локальної корпоративної мережі захищається так само суворо (mTLS, шифрування), як і трафік через відкритий інтернет. |
| ZT-03 | Access to individual enterprise resources is granted on a per-session basis. | Доступ до окремих ресурсів надається по-сесійно. Довіра оцінюється перед кожним підключенням до конкретного сервісу; доступ до одного додатку не відкриває доступ до сусідніх. |
| ZT-04 | Access to resources is determined by dynamic policy. | Доступ визначається динамічною політикою. Рішення базується на стані суб’єкта, стані пристрою (CDM), поведінці користувача та факторах ризику навколишнього середовища. |
| ZT-05 | The enterprise monitors and measures the integrity and security posture of all owned and associated assets. | Моніторинг та вимірювання цілісності активів. Організація безперервно перевіряє стан безпеки (пачі, антивірус, TPM, комплаєнс) робочих станцій та серверів перед наданням доступу. |
| ZT-06 | All resource authentication and authorization are dynamic and strictly enforced before access is allowed. | Динамічна автентифікація та авторизація. Обов’язкове використання стійкої багатофакторної автентифікації (MFA, WebAuthn/FIDO2) перед встановленням кожного сеансу зв’язку. |
| ZT-07 | The enterprise collects as much information as possible about the current state of assets, network infrastructure and communications. | Збір максимально можливої телеметрії. Постійне логування подій мережі, трафіку та системних журналів для вдосконалення правил та виявлення прихованих загроз. |
(All data sources and computing services are considered resources.)
Мережа підприємства може складатися з багатьох класів пристроїв. Мережа також може містити невеликі пристрої малої потужності, які відправляють зібрані дані до центральних сховищ, пристрої Інтернету речей (IoT), промислові сенсори, мобільні телефони, планшети та різноманітні хмарні сервіси. Якщо суб’єкту потрібен доступ до будь-якої служби, файлу, бази даних чи пристрою, кожен із цих об’єктів повинен класифікуватися, реєструватися та захищатися як окремий ресурс. Підприємство не може виділяти «неважливі внутрішні» служби — абсолютно кожна обчислювальна сутність підлягає політиці контролю.
(All communication is secured regardless of network location.)
Саме лише розташування в мережі (наприклад, підключення до кабельного Ethernet у будівлі офісу чи знаходження у внутрішньому корпоративному VLAN) автоматично не надає жодної довіри до трафіку. Запити на доступ, що надходять з корпоративної мережевої інфраструктури, повинні відповідати точно таким самим вимогам безпеки, що й запити, які надходять через публічний Інтернет із готельних чи домашніх мереж. Весь трафік повинен передаватися в найбільш безпечний доступний спосіб (забезпечуючи конфіденційність, цілісність та автентифікацію джерела), що зазвичай передбачає обов’язкове наскрізне криптографічне шифрування сеансів у транзиті.
(Access to individual enterprise resources is granted on a per-session basis.)
Довіра до суб’єкта оцінюється безпосередньо перед тим, як надати доступ до запитаного ресурсу. Надання авторизації для одного ресурсу не повинно автоматично поширюватися на інші ресурси підприємства. Більше того, факт попередньої успішної авторизації не гарантує автоматичного надання доступу під час відкриття наступної сесії. Доступ надається виключно з найменшими привілеями, необхідними для виконання поточного завдання.
(Access to resources is determined by dynamic policy—including the observable state of client identity, application/service, and the requesting asset—and may include other behavioral and environmental attributes.)
Організація захищає ресурси, визначаючи, якими ресурсами вона володіє, хто є її членами (або маючи можливість автентифікувати користувачів із федеративних спільнот), і який доступ до ресурсів потрібен цим суб’єктам.
Для нульової довіри ідентичність клієнта може включати обліковий запис користувача (або сервісну ідентичність) та будь-які асоційовані атрибути, призначені підприємством цьому акаунту або артефактам автоматизованих завдань. Стан запитуючого активу може включати характеристики пристрою: встановлені версії програмного забезпечення, мережеве розташування, час і дату запиту, раніше спостережувану поведінку та наявні цифрові сертифікати. Поведінкові атрибути включають автоматизовану аналітику дій суб’єкта, аналітику стану пристрою та виміряні відхилення від звичних шаблонів використання.
Політика — це набір правил доступу на основі атрибутів (ABAC), які організація призначає суб’єкту, активу даних чи застосунку. Атрибути середовища можуть включати мережеве розташування запитувача, час доби, повідомлення про активні кібератаки тощо. Ці правила базуються на потребах бізнес-процесу та прийнятному рівні ризику. Політики доступу варіюються залежно від чутливості даних, а принципи найменших привілеїв застосовуються для обмеження як видимості, так і доступності ресурсів.
(The enterprise monitors and measures the integrity and security posture of all owned and associated assets.)
Жоден актив не вважається апріорі надійним від природи. Підприємство оцінює безпековий стан активу під час обробки кожного запиту на ресурс. Організація, що впроваджує ZTA, повинна створити систему безперервної діагностики та пом’якшення наслідків (Continuous Diagnostics and Mitigation, CDM) або аналогічну систему для моніторингу стану пристроїв і застосунків та оперативного встановлення патчів і виправлень безпеки.
Активи, які виявилися скомпрометованими, мають відомі критичні вразливості та/або не керуються підприємством, повинні піддаватися іншому поводженню (аж до повної відмови в підключенні до будь-яких корпоративних ресурсів), ніж пристрої, що належать підприємству і перебувають у максимально захищеному стані. Це також стосується пов’язаних пристроїв (наприклад, персональних гаджетів BYOD), яким може дозволятися доступ до одних ресурсів, але категорично заборонятися до інших. Це вимагає наявності надійної системи моніторингу та звітності для надання практичних даних про поточний стан корпоративних ресурсів.
(All resource authentication and authorization are dynamic and strictly enforced before access is allowed.)
Це постійний замкнений цикл отримання доступу, сканування та оцінки загроз, адаптації та безперервної переоцінки довіри в ході поточної комунікації. Підприємство, що впроваджує ZTA, повинно мати діючі системи управління ідентифікацією, обліковими даними та доступом (ICAM) і системи управління активами.
Це включає обов’язкове використання багатофакторної автентифікації (MFA) для доступу до частини або всіх корпоративних ресурсів. Безперервний моніторинг із можливою повторною автентифікацією (reauthentication) та повторною авторизацією відбувається впродовж усієї взаємодії користувача відповідно до політики (наприклад, за часовим інтервалом, при запиті нового ресурсу, при спробі модифікації даних чи виявленні аномальної активності суб’єкта), прагнучи досягти балансу між безпекою, доступністю, зручністю використання та економічною ефективністю.
(The enterprise collects as much information as possible about the current state of assets, network infrastructure and communications and uses it to improve its security posture.)
Підприємство повинно збирати дані про стан безпеки активів, мережевий трафік і запити на доступ, агрегувати та аналізувати ці дані, а також використовувати отримані аналітичні висновки для постійного вдосконалення процесу створення та забезпечення дотримання політик. Ці дані також використовуються для надання додаткового контексту для оцінки нових запитів на доступ від суб’єктів (див. Розділ 3.3).
Вищезазначені постулати розроблені як технологічно нейтральні (technology agnostic). Наприклад, термін «ідентифікація користувача (ID)» може включати декілька факторів: комбінацію логіна й пароля, цифрові сертифікати X.509, одноразові коди або біометричні маркери.
Ці постулати застосовуються до діяльності всередині організації або у співпраці з однією чи кількома партнерськими організаціями, і не стосуються анонімних публічних чи відкритих споживчих бізнес-процесів. Організація не може нав’язувати власні внутрішні політики зовнішнім суб’єктам (наприклад, звичайним інтернет-відвідувачам чи покупцям), проте може реалізувати окремі політики на основі ZT для позакорпоративних користувачів, які мають особливі договірні відносини з організацією (наприклад, зареєстровані клієнти, партнери по ланцюгу поставок тощо).
2.2 Погляд Zero Trust на сучасну мережу (A Zero Trust View of a Network)
Існує кілька базових припущень щодо мережевого підключення для будь-якої організації, яка використовує ZTA під час планування та розгортання мережі. Деякі з цих припущень застосовуються до власної мережевої інфраструктури підприємства, а деякі — до власних ресурсів підприємства, що функціонують на базі сторонньої мережевої інфраструктури (наприклад, у публічних мережах Wi-Fi або у провайдерів публічних хмар).
Ці припущення спрямовують формування ZTA. Мережа в організації, що впроваджує ZTA, повинна проектуватися з урахуванням сформульованих вище постулатів та наступних шести припущень:
-
Уся приватна мережа підприємства не вважається зоною неявної довіри.
Активи повинні завжди діяти так, ніби в мережі підприємства постійно присутній зловмисник, і будь-яка комунікація повинна здійснюватися в найбільш захищений доступний спосіб (див. Постулат 2). Це тягне за собою такі обов’язкові дії, як автентифікація абсолютно всіх з’єднань і тотальне шифрування всього трафіку. -
Пристрої в мережі можуть не належати підприємству та не конфігуруватися ним.
Відвідувачі, сторонні аудитори та/або підрядні організації можуть використовувати активи, що не належать підприємству, але потребують мережевого доступу для виконання своїх робочих функцій. Сюди також входять політики використання власних пристроїв (BYOD), які дозволяють штатним суб’єктам підприємства використовувати персональні комп’ютери та смартфони для доступу до окремих корпоративних ресурсів. -
Жоден ресурс не є довіреним від природи.
Кожен актив повинен проходити оцінку свого стану безпеки через PEP перед тим, як його запит на доступ до ресурсу підприємства буде схвалено (аналогічно до Постулату 6 як для активів, так і для суб’єктів). Ця оцінка повинна залишатися безперервною впродовж усього часу тривалості сесії. Пристрої, що належать підприємству, можуть мати спеціальні криптографічні артефакти (наприклад, корпоративні сертифікати пристрою), які забезпечують автентифікацію та надають вищий рівень впевненості порівняно з аналогічним запитом від сторонніх гаджетів. Одних лише облікових даних суб’єкта (логіна та пароля) абсолютно недостатньо для автентифікації пристрою перед ресурсом підприємства. -
Не всі ресурси підприємства розміщені на інфраструктурі, що належить підприємству.
Ресурси включають віддалених суб’єктів підприємства, а також розподілені хмарні сервіси (IaaS, PaaS, SaaS). Активи, якими володіє або керує підприємство, часто змушені використовувати локальну сторонню мережу (тобто мережу, що не належить підприємству) для отримання базової зв’язності та службових мережевих сервісів (наприклад, публічного дозволу імен DNS або маршрутизації пакетів). -
Віддалені суб’єкти та активи підприємства не можуть повністю довіряти своєму локальному мережевому з’єднанню.
Дистанційні суб’єкти повинні виходити з того, що їхня локальна мережа (домашній Wi-Fi, мережа готелю, кав’ярні) є ворожою. Активи повинні припускати, що весь їхній трафік прослуховується, записується і потенційно модифікується. Усі запити на з’єднання повинні проходити автентифікацію та авторизацію, а вся взаємодія має вестися у максимально захищений спосіб із забезпеченням конфіденційності, цілісності та автентичності джерела. -
Активи та робочі навантаження, що переміщуються між інфраструктурою підприємства та сторонньою інфраструктурою, повинні підтримувати узгоджену політику та стан безпеки.
Активи та робочі навантаження повинні зберігати незмінний профіль безпеки при переході з інфраструктури підприємства на сторонню інфраструктуру і навпаки. Це стосується ноутбуків і телефонів, які переходять з офісної корпоративної мережі на домашню (дистанційні користувачі). Це також стосується віртуальних робочих навантажень, які мігрують із локальних ЦОД підприємства до публічних хмарних середовищ (наприклад, мікросервісні контейнери).
3. Логічні компоненти архітектури нульової довіри (Logical Components of ZTA)
Архітектура нульової довіри будується на взаємодії низки логічних компонентів, які забезпечують виконання політик безпеки на кожному етапі робочого сеансу. До базових керуючих систем також входять:
- Інфраструктура відкритих ключів підприємства (Enterprise PKI): відповідає за генерацію, підписання, розповсюдження та відкликання цифрових сертифікатів для всіх активів, користувачів, сервісів і компонентів архітектури ZTA.
- Система управління ідентифікаційними даними (ID Management System): відповідає за створення, зберігання та керування корпоративними обліковими записами суб’єктів та атрибутами особистості (ім’я, посада, відділ, дозволи, групи).
- Система керування інформацією та подіями безпеки (SIEM): централізовано агрегує журнали безпеки, телеметрію та події від усіх систем для подальшого аналізу та виявлення інцидентів.
▪ 3.1 Варіації підходів до ZTA (Variations of ZTA Approaches)
Існує кілька взаємодоповнюючих підходів до побудови архітектури нульової довіри на підприємстві. Організація може використовувати один із них або комбінувати кілька підходів залежно від типу робочих навантажень, інфраструктури та вимог місії:
3.1.1 ZTA за допомогою розширеного керування ідентифікацією (Enhanced Identity Governance)
Цей підхід спирається на ідентифікацію суб’єкта як на фундаментальний ключ доступу. Політики формуються навколо атрибутів користувача, його ролей та повноважень. Запити на доступ передаються Рушію політик (PE), який перевіряє права особи та стан пристрою перед видачею авторизаційного дозволу. Цей підхід є ідеальним для організацій із великою кількістю віддалених працівників і використанням хмарних ресурсів.
3.1.2 ZTA за допомогою мікросегментації (Micro-Segmentation)
Підприємство розміщує окремі ресурси або групи подібних ресурсів у спеціалізованих ізольованих мережевих сегментах, захищених шлюзами PEP. Доступ до кожного мікросегмента суворо контролюється та фільтрується на рівні L4–L7. Цей підхід ефективний для захисту ЦОД, баз даних та промислових систем (OT/SCADA).
3.1.3 ZTA за допомогою мережевої інфраструктури та програмно-визначених периметрів (SDP)
Застосування технологій SDN та Software Defined Perimeter (SDP) для створення динамічних захищених тунелів «точка-точка» між авторизованим клієнтом і конкретним ресурсом. До моменту успішної автентифікації та перевірки політики захищений ресурс залишається повністю невидимим і недосяжним для сканування в мережі (Dark Cloud Architecture).
▪ 3.2 Практичні моделі розгортання абстрактної архітектури (Deployed Variations)
Всі компоненти ZTA є логічними абстракціями. У практичному розгортанні вони реалізуються в чотирьох основних архітектурних конфігураціях:
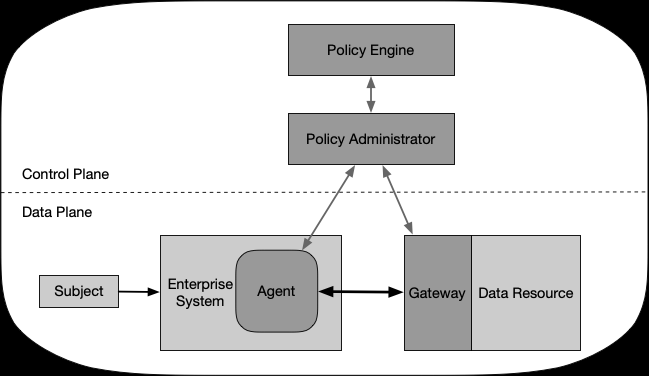
3.2.1 Модель «Агент пристрою / Шлюз ресурсів» (Device Agent/Gateway Model)
У цій моделі точка забезпечення політики (PEP) розділена на дві частини: клієнтський агент, встановлений на пристрої суб’єкта, та ресурсний шлюз, розташований безпосередньо перед цільовим корпоративним ресурсом. Агент перевіряє цілісність системи, шифрує трафік і передає запити до шлюзу після погодження з Рушієм політик (PE).
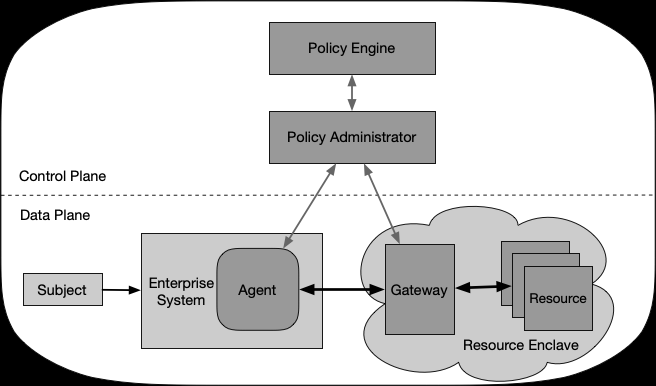
3.2.2 Модель розгортання на основі шлюзу безпеки анклаву (Enclave-Based Deployment)
Варіант попередньої моделі, в якому ресурсний шлюз захищає не один сервер, а цілий внутрішній анклав або підмережу успадкованих систем (legacy applications), які не мають власних механізмів автентифікації чи не підтримують сучасні протоколи безпеки.
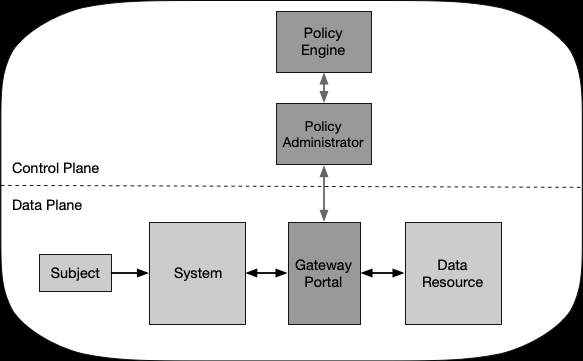
3.2.3 Модель розгортання на основі ресурсного порталу (Resource Portal-Based Deployment)
У цій моделі на клієнтський пристрій не встановлюється жоден агент. Користувач взаємодіє із захищеним веб-порталом (Resource Portal), який одночасно виступає точкою забезпечення політики (PEP) для одного або кількох застосунків. Це основний сценарій для пристроїв BYOD або співпраці із зовнішніми контрагентами.
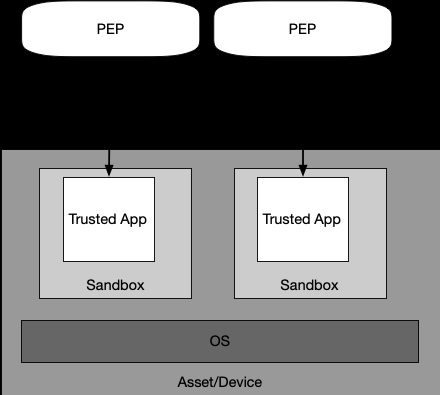
3.2.4 Модель ізоляції в пісочниці застосунків (Application Sandboxing Deployment)
На пристрої суб’єкта робочі застосунки запускаються в суворо ізольованій «пісочниці» (контейнері або віртуальному середовищі). Пісочниця блокує спроби шкідливого ПЗ перехопити дані або заразити інші застосунки та керує захищеними каналами зв’язку із серверами організації.
▪ 3.3 Алгоритм оцінки довіри (The Trust Algorithm)
Рушій політик (Policy Engine, PE) є інтелектуальним «мозком» ZTA. Процес прийняття рішення щодо надання доступу або відхилення запиту базується на математичному та логічному Алгоритмі довіри (Trust Algorithm, TA).
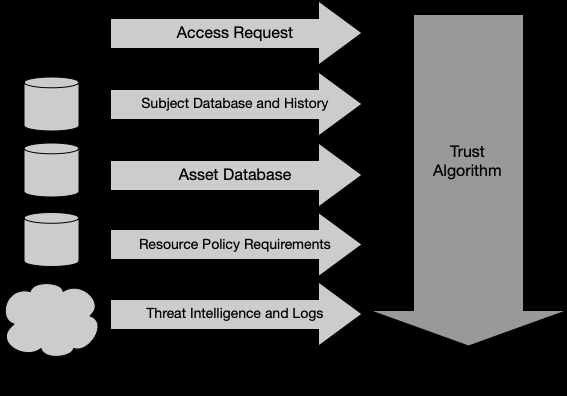
Ключові групи вхідних даних для алгоритму довіри:
- Запит на доступ (Access Request): безпосередній запит від суб’єкта (тип запитуваного ресурсу, порт, протокол, IP-адреса джерела).
- База даних суб’єктів (Subject Database): ідентифікатор, посада, ролі, належність до груп, історія навчання, історія автентифікацій.
- База даних активів та поточний стан (Asset Database & Status): виробник пристрою, ОС, статус шифрування дисків BitLocker, оновлення безпеки, активність антивірусу/EDR, наявність сертифіката пристрою.
- Вимоги до ресурсу (Resource Requirements): ступінь конфіденційності даних (Public, Confidential, Secret), критичність сервісу для безперервності бізнесу.
- Розвіддані про загрози (Threat Intelligence): фіди про активні атаки, шкідливі IP/домени, скомпрометовані сертифікати, глобальні вразливості нульового дня (0-day).
3.3.1 Варіації алгоритмів довіри (Trust Algorithm Variations)
Стандарт NIST SP 800-207 виділяє два основних технічних виміри класифікації алгоритмів довіри:
Критеріальний TA встановлює набір обов’язкових бінарних умов (логічне «І»): невиконання хоча б одного критерію призводить до негайної відмови. Скоринговий TA обчислює сумарний бал впевненості (Confidence Score). Якщо бал перевищує поріг, доступ надається (що дозволяє збалансувати дрібні відхилення).
Одиничний TA розглядає кожен запит ізольовано, без урахування попередніх транзакцій. Контекстний TA аналізує історію сесії, поведінкові патерни користувача, часові проміжки та локацію, виявляючи аномалії навіть за умови коректного пароля.
Ідеальний алгоритм є контекстним і адаптивним, проте налаштування вагових коефіцієнтів та порогових значень вимагає постійного калібрування адміністраторами для мінімізації помилкових блокувань легітимних співробітників (false denials) або помилкових схвалень скомпрометованих сеансів (false approvals).
▪ 3.4 Компоненти мережі та середовища: експлуатаційні передумови ZTA
У середовищі Zero Trust має забезпечуватися суворе логічне (а за потреби — і фізичне) розділення між Площиною керування (Control Plane) та Площиною даних (Data Plane). Трафік керування (сесії перевірки політик між PEP, PA та PE) захищається виділеними зашифрованими каналами й не змішується з трафіком прикладних даних.
3.4.1 Десять обов’язкових мережевих вимог для підтримки ZTA (NIST SP 800-207):
- 1. Базове мережеве з’єднання для активів: Усі активи підприємства мають стабільну IP-зв’язність із локальною мережею (LAN), корпоративною інфраструктурою або мережею Інтернет.
- 2. Розрізнення активів: Підприємство здатне чітко розрізняти активи, якими воно безпосередньо володіє та керує, від пристроїв контрагентів, підрядників чи гостьових пристроїв.
- 3. Спостереження за всім мережевим трафіком: Організація записує та постійно аналізує всі пакети або метадані мережевого трафіку для цілей аудиту, виявлення аномалій та ретроспективного розслідування.
- 4. Недосяжність корпоративних ресурсів без проходження PEP: Ресурси підприємства не повинні відповідати на прямі мережеві запити користувачів, доки сесія не буде перехоплена, перевірена та дозволена відповідною точкою PEP.
- 5. Логічне розділення площин керування та даних: Протоколи керування автентифікацією та політиками (Control Plane) строго ізольовані від прикладного трафіку користувачів (Data Plane).
- 6. Досяжність компонентів PEP для всіх активів: Суб’єкти підприємства повинні мати змогу безперешкодно підключитися до PEP з будь-якого дозволеного мережевого розташування.
- 7. Ексклюзивний доступ PEP до Адміністратора політик: Точка забезпечення (PEP) є єдиним компонентом, який звертається до Policy Administrator (PA) для запиту авторизації під час створення сеансу.
- 8. Прямий віддалений доступ до хмарних ресурсів: Віддалені активи підприємства повинні мати можливість напряму взаємодіяти з хмарними ресурсами через відповідний PEP без необхідності обов’язкового повернення всього трафіку через внутрішню мережу центрального офісу (backhauling).
- 9. Масштабованість та відмовостійкість інфраструктури прийняття рішень: Системи PE, PA та PEP повинні бути високодоступними, географично розподіленими та захищеними від перевантажень або DoS-атак.
- 10. Динамічне обмеження досяжності PEP: Залежно від контексту, рівня ризику або провалу перевірок пристрою, певні PEP можуть бути повністю приховані від скомпрометованих або підозрілих клієнтських активів.
4. Сценарії розгортання та практичні кейси (Deployment Scenarios / Use Cases)
Архітектура нульової довіри проектується як універсальна концептуальна модель, здатна адаптуватися до найрізноманітніших корпоративних топологій і бізнес-потреб. У Розділі 4 стандарту NIST SP 800-207 виділено п’ять ключових практичних сценаріїв використання (Use Cases), типових для сучасних відомств і підприємств.
4.1 Підприємство з відокремленими філіями (Enterprise with Satellite Facilities)
Найбільш поширений класичний сценарій: організація має центральну штаб-квартиру з головним центром обробки даних (ЦОД) та декілька географічно віддалених локацій (філій, регіональних представництв, польових офісів), які можуть мати або не мати власної обчислювальної інфраструктури. Крім того, значна частина співробітників працює дистанційно з дому або в мобільному режимі (remote employees).
Традиційно в таких мережах увесь трафік філій перенаправлявся назад до штаб-квартири (backhauling) через дорогі орендовані канали зв’язку MPLS або постійні тунелі VPN «точка-точка», де проходив через централізований стек міжмережевих екранів для виходу в Інтернет чи до хмарних сервісів. Це створювало величезні мережеві затримки (latency), перевантажувало канали штаб-квартири та робило роботу віддалених офісів з сучасними хмарними застосунками (SaaS) вкрай некомфортною.
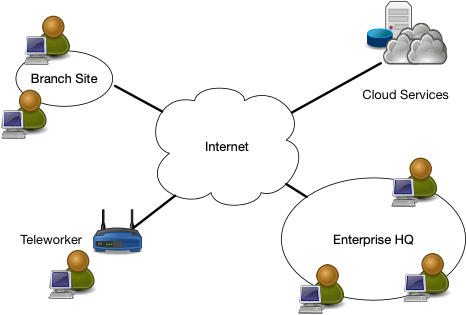
Підхід ZTA (Рисунок 8): Замість централізованого перенаправлення трафіку, філії та мобільні співробітники використовують прямий вихід до Інтернету (Direct Internet Access, DIA). Кінцеві пристрої співробітників підключаються безпосередньо до потрібних корпоративних ресурсів або хмарних служб через локальні або хмарні шлюзи PEP. Точка ухвалення рішень (PDP) централізовано контролює стан пристрою та профіль суб’єкта через Площину керування. Якщо співробітнику потрібен доступ до ресурсу в іншому польовому офісі чи хмарі, шлях зв’язку створюється безпосередньо між агентом пристрою та відповідним шлюзом PEP ресурсу, уникаючи транзиту через центральний офіс.
4.2 Мультихмарне підприємство та міжхмарна взаємодія (Multi-cloud/Cloud-to-Cloud Enterprise)
Дедалі частіше підприємства експлуатують інфраструктуру, розміщену одночасно у кількох різних постачальників хмарних послуг (наприклад, AWS, Microsoft Azure, Google Cloud), або комбінують приватну хмару з десятками зовнішніх SaaS-сервісів. У багатьох складних бізнес-процесах мікросервіс або застосунок, розміщений в одній хмарі, повинен безпечно викликати API або отримувати дані з бази даних, розташованої в іншій хмарі або локальному ЦОД.
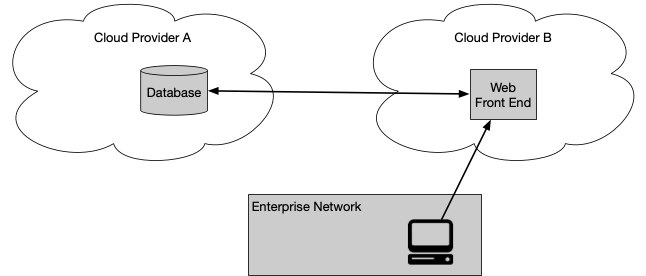
Підхід ZTA (Рисунок 9): Шлюзи PEP розгортаються безпосередньо на точках входу до кожного хмарного сегмента або перед конкретними сервісами. Коли сервіс у Хмарі А звертається до ресурсу в Хмарі Б, це звернення розглядається як потенційно ворожий зовнішній мережевий виклик. Сервіси взаємно автентифікуються (mTLS) та передають криптографічні сеансові токени (наприклад, SPIFFE/OAuth), перевірені рушієм політик (PE). PDP забезпечує узгоджене виконання єдиної корпоративної політики безпеки незалежно від специфічних інструментів захисту конкретного хмарного провайдера.
4.3 Підприємство з підрядниками та гостьовим доступом (Contracted Services and Nonemployee Access)
Організація часто залучає зовнішніх підрядників, аудиторів, розробників програмного забезпечення або сторонніх сервісних спеціалістів, яким потрібен тимчасовий або обмежений доступ до внутрішніх ресурсів для виконання контрактних зобов’язань. Ці суб’єкти зазвичай використовують комп’ютери та мобільні телефони, які належать стороннім компаніям (підрядникам) і не знаходяться під керуванням систем MDM чи EDR підприємства-замовника.
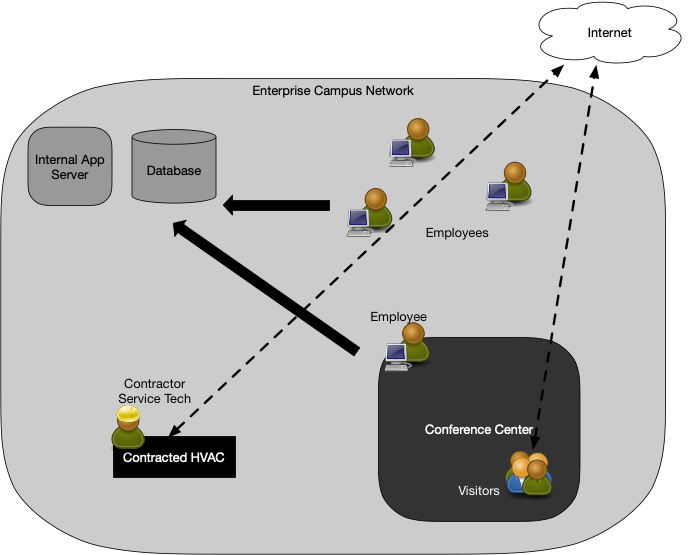
Підхід ZTA (Рисунок 10): Замість видачі підрядникам загального доступу до корпоративного VPN (який би відкрив їм видимість усього внутрішнього периметра мережі), підприємство розгортає безагентні рішення (модель Ресурсного порталу за Розділом 3.2.3 або ізольовані віртуальні робочі столи VDI). Шлюз PEP надає доступ виключно до одного конкретного веб-додатку чи документообігу, необхідного підряднику. Будь-яка інша частина корпоративної мережі залишається для стороннього користувача повністю невидимою та недосяжною.
4.4 Співпраця через межі підприємств (Collaboration Across Enterprise Boundaries)
Спільні проекти між різними державними агентствами (Inter-agency projects), спільні науково-дослідні ініціативи університетів або партнерські програми приватно-державного співробітництва вимагають обміну даними та ресурсами без злиття внутрішніх мереж і без створення спільних довірчих відносин на рівні лісів Active Directory.
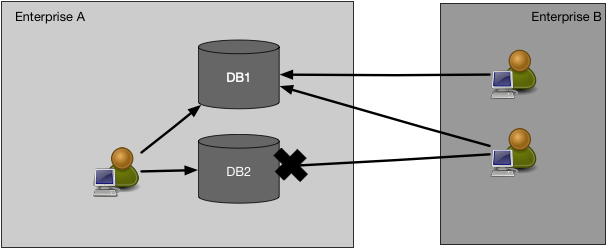
Підхід ZTA (Рисунок 11): Застосовується федеративна модель довіри. Підприємство А визнає автентифікацію суб’єкта, здійснену постачальником ідентичності (IdP) Підприємства Б за відкритими протоколами SAML або OIDC. Проте Рушій політик Підприємства А самостійно й незалежно вирішує, чи відповідає запит внутрішнім правилам безпеки організації-власника ресурсу, і керує відкриттям сесії через власний шлюз PEP.
4.5 Публічні сервіси та сервіси для клієнтів (Public- or Customer-Facing Services)
Державні портали електронних послуг для громадян, системи онлайн-банкінгу чи комерційні платформи взаємодіють з мільйонами некерованих зовнішніх клієнтів. Організація не може встановлювати програмні агенти на персональні комп’ютери чи телефони громадян.
Підхід ZTA: Доступ структурується за різними рівнями довіри. Загальнодоступні інформаційні сервіси відкриваються через зовнішні мережі доставки контенту (CDN) та шлюзи захисту від DDoS та ботнетів (WAF). Для доступу до персональних кабінетів використовується сильна автентифікація FIDO2/Passkeys. Внутрішні бази даних і бекенд-сервери захищені внутрішніми PEP, виключаючи прямий зв’язок між клієнтом із відкритого Інтернету та конфіденційними сховищами даних.
5. Загрози, пов’язані з архітектурою нульової довіри (Threats Associated with Zero Trust Architecture)
Жодне підприємство не може повністю усунути ризики кібербезпеки. У поєднанні з існуючими політиками безпеки, управлінням ідентифікацією та доступом (ICAM), безперервним моніторингом і загальною кібергігієною належним чином впроваджена та підтримувана архітектура ZTA здатна значно зменшити загальний рівень ризику та захистити від типових загроз. Однак деякі загрози набувають унікальних особливостей та рис саме при реалізації ZTA.
5.1 Підрив процесу ухвалення рішень ZTA (Subversion of ZTA Decision Process)
У ZTA рушій політик (Policy Engine, PE) та адміністратор політик (Policy Administrator, PA) є ключовими компонентами всього підприємства. Жодна взаємодія між ресурсами підприємства не відбувається, доки вона не буде схвалена і, за необхідності, налаштована PE та PA. Це означає, що ці компоненти повинні бути бездоганно налаштовані та суворо підтримуватися.
Будь-який системний адміністратор підприємства з правами конфігураційного доступу до правил PE може здійснити несанкціоновані зміни або припуститися критичних помилок, здатних паралізувати операційну діяльність організації. Так само скомпрометований PA може дозволити доступ до ресурсів, які за нормальних умов ніколи б не отримали схвалення (наприклад, надати дозвіл зламаному персональному пристрою BYOD).
Зниження асоційованих ризиків вимагає належного конфігурування та безперервного моніторингу компонентів PE і PA; будь-які зміни в конфігурації повинні фіксуватися в журналах аудиту та підлягати обов’язковому перехресному контролю з боку кількох адміністраторів (multi-party approval).
5.2 Відмова в обслуговуванні або порушення зв’язку мережі (Denial-of-Service or Network Disruption)
У ZTA адміністратор політик (PA) є критично важливою ланкою для доступу до ресурсів. Корпоративні ресурси не можуть зв’язуватися між собою без явного дозволу PA та відповідних дій з налаштування маршрутів. Якщо зловмисник порушить роботу або заблокує доступ до точок забезпечення політик (PEP) чи комплексу PE/PA (через атаку типу DoS або перехоплення мережевих маршрутів BGP), це матиме руйнівний вплив на всі бізнес-процеси підприємства.
Підприємства можуть пом’якшити цю загрозу, розміщуючи компоненти забезпечення дотримання політик у надійно захищених хмарних середовищах або географічно дублюючи та реплікуючи їх у кількох локаціях відповідно до настанов NIST щодо кіберстійкості [NIST SP 800-160v2]. Це знижує ризик, проте не усуває його повністю.
Ботнети (такі як Mirai) здатні генерувати масовані розподілені атаки DoS проти ключових постачальників послуг Інтернету, порушуючи доступ мільйонів користувачів. Також можливо, що зловмисник перехопить і заблокує трафік до PEP або PA лише від частини облікових записів або конкретного віддаленого офісу чи окремого працівника. У таких випадках страждає лише частина користувачів підприємства, що аналогічно проблемам традиційних VPN віддаленого доступу.
Крім того, хмарний провайдер може випадково вимкнути хмарний PE або PA через технічний збій. Хмарні сервіси (як IaaS, так і SaaS) неодноразово зазнавали масових аварій у минулому. Операційна помилка провайдера може заблокувати функціонування всього підприємства, якщо рушій політик чи адміністратор стануть недосяжними з мережі. Існує також ризик, що ресурси підприємства стануть недосяжними для PA — у цьому разі, навіть якщо суб’єкт отримав схвалення, PA не зможе надіслати команду шлюзу на відкриття шляху зв’язку.
5.3 Викрадені облікові дані та внутрішні загрози (Stolen Credentials/Insider Threat)
Належним чином розгорнута ZTA значно звужує поле атаки та запобігає багатьом видам несанкціонованого доступу. Використання багатофакторної автентифікації (MFA) для доступу знижує ймовірність того, що атака за допомогою скомпрометованих облікових записів буде успішною. Проте зловмисник або скомпрометований інсайдер, озброєний дійсними обліковими даними, все ще може отримати авторизований доступ до ресурсів, для яких даний акаунт має дозвіл.
Атаки на базі фішингу, соціальної інженерії або методи експлуатації облікових даних залишаються ефективними, якщо суб’єкт володіє законними повноваженнями. Для протидії цьому ZTA повинна впроваджувати поведінкову аналітику (UEBA): рушій політик повинен оцінювати не лише факт надання правильного пароля та MFA, але й аналізувати, чи відповідає поточна дія типовому профілю користувача. Якщо зафіксовано аномальний витік даних, доступ повинен негайно припинятися, навіть якщо сесія вже була відкрита.
5.4 Видимість у мережі (Visibility on the Network)
Як зазначено у Постулаті 2, увесь трафік мережі шифрується. Це забезпечує конфіденційність та цілісність, проте одночасно ускладнює пасивний моніторинг безпеки. Мережеві аналізатори та системи виявлення вторгнень (NIDS), які традиційно аналізували дзеркальний порт комутатора (SPAN port), більше не можуть бачити незашифровані пакети для виявлення сигнатур атак.
Для вирішення цієї проблеми підприємство ZTA повинно зосередитися на аналізі метаданих потоків зв’язку (IP-адреси, порти, час, розміри пакетів, протокольні послідовності), а також переносити інспекцію на кінцеві точки (через EDR) або проводити санкціоновану термінацію TLS безпосередньо на шлюзах PEP, де розшифрований потік аналізується перед передачею до прикладного сервісу.
5.5 Зберігання системної та мережевої інформації (Storage of System and Network Information)
Для динамічного функціонування ZTA агрегує та накопичує великі обсяги інформації про внутрішній устрій підприємства: карти активів, списки систем CDM, журнали трафіку, бази даних ролей та профілі ризику.
Ці сховища системної інформації самі по собі стають мішенями найвищої привабливості для супротивника. Отримавши доступ до цих сховищ або баз журналів SIEM, зловмисник отримує детальну розвідувальну карту слабких місць інфраструктури, конфігурацій серверів та діючих правил доступу, що дозволяє спланувати атаку в обхід діючих алгоритмів довіри. Тому сервери баз даних ZTA, сховища SIEM і репозиторії політик повинні мати найвищий рівень захисту та ізоляції.
5.6 Залежність від пропрієтарних форматів даних або рішень (Reliance on Proprietary Data Formats)
ZTA покладається на динамічну взаємодію між багатьма різнорідними компонентами: каталогами користувачів, системами CDM, датчиками EDR, потоками кіберрозвідки та шлюзами PEP. На сьогодні більшість рішень використовують пропрієтарні API та специфічні формати обміну даними, що створює серйозний ризик залежності від одного постачальника (vendor lock-in).
Якщо організація придбає PE та PEP від одного постачальника, заміна будь-якого з цих компонентів у майбутньому на аналог від іншого вендора може вимагати повної перебудови всіх правил політики та конфігурацій. Підприємствам слід віддавати перевагу рішенням, які підтримують відкриті інтерфейси та стандартизовані формати передачі телеметрії.
5.7 Використання нелюдських сутностей (NPE) в адмініструванні ZTA
Штучний інтелект, автоматизовані конфігураційні скрипти, CI/CD-пайплайни та програмні агенти (Non-Person Entities, NPE) все частіше виконують адміністративні завдання в мережах ZTA. Ці агенти самостійно надсилають команди до PA, переконфігуровують віртуальні мережі та керують обліковими записами.
Оскільки NPE не мають фізичного оператора, вони не можуть підтверджувати свої повноваження за допомогою традиційної інтерактивної біометричної чи апаратної MFA. Якщо зловмисник скомпрометує автоматизованого агента або перехопить його довготривалі статичні облікові ключі (API-токени), він зможе маніпулювати всією інфраструктурою ZTA. Захист NPE вимагає впровадження короткоживучих сертифікатів (short-lived tokens), безперервної перевірки поведінки процесів та жорсткого обмеження діапазону дозволених операцій.
6. Архітектура нульової довіри та взаємодія з чинними федеральними директивами (Zero Trust Architecture and Federal Guidance)
Низка чинних федеральних політик та нормативних настанов США перетинається з процесами планування, розгортання та експлуатації ZTA. Ці політики жодним чином не забороняють підприємству переходити до архітектури, орієнтованої на нульову довіру, проте вони суттєво впливають на формування стратегії нульової довіри для конкретного відомства. У поєднанні з існуючими політиками кібербезпеки, управлінням ICAM, безперервним моніторингом та загальною кібергігієною, ZTA здатна посилити стан захищеності організації та захистити від типових загроз.
6.1 ZTA та Рамкова програма управління ризиками NIST (NIST Risk Management Framework)
Розгортання ZTA передбачає розробку політик доступу навколо прийнятного рівня ризику для визначеної місії або бізнес-процесу (див. Розділ 7.3.3). Теоретично можливо взагалі заблокувати будь-який мережевий доступ до ресурсу і дозволити роботу лише через фізично підключений локальний термінал, проте в переважній більшості випадків це є непропорційно обмежувальним заходом, який повністю паралізує виконання робочих завдань. Для того, щоб федеральне агентство могло виконувати свою місію, завжди існує певний прийнятний рівень ризику. Ризики, пов’язані з виконанням даної місії, повинні бути чітко ідентифіковані, оцінені та або прийняті керівництвом, або мінімізовані. Для допомоги у цьому процесі було розроблено Рамкову програму управління ризиками NIST (Risk Management Framework, RMF) [NIST SP 800-37 Rev. 2].
Планування та впровадження ZTA може змінити межі авторизації систем (authorization boundaries), визначені підприємством. Це зумовлено додаванням нових компонентів (рушія політик PE, адміністратора політик PA та точок забезпечення PEP) та суттєвим зменшенням залежності від мережевих периметрових засобів оборони. Водночас загальний 7-етапний життєвий цикл управління ризиками, описаний у RMF, залишається незмінним у середовищі ZTA.
6.2 Zero Trust та Структура конфіденційності NIST (NIST Privacy Framework)
Захист конфіденційності користувачів та приватної інформації (зокрема персональних ідентифікаційних даних — Personally Identifiable Information, PII) є першочерговим пріоритетом для організацій. Захист конфіденційності та даних закріплений у нормативних програмах, таких як FISMA та Закон про мобільність і підзвітність медичного страхування (HIPAA). У відповідь на це NIST розробив спеціальну Структуру конфіденційності для організацій [NIST Privacy Framework]. Цей документ надає інструментарій для опису ризиків приватності та стратегій їх зменшення, а також процес ідентифікації, вимірювання та пом’якшення ризиків для конфіденційної інформації, що зберігається й обробляється організацією. Сюди входить персональна інформація співробітників, яка використовується підприємством для підтримки операцій ZTA, а також будь-які біометричні атрибути, задіяні під час оцінки запитів на доступ.
Однією з ключових вимог ZT є те, що підприємство повинно інспектувати та вести журнали всього трафіку (або принаймні реєструвати та інспектувати метадані, коли йдеться про трафік, який не може бути розшифрований системами моніторингу) у своєму середовищі. Частина цього трафіку неминуче міститиме приватну інформацію користувачів або нестиме ризики для приватності. Організаціям необхідно виявити будь-які потенційні ризики, пов’язані з перехопленням, скануванням та веденням журналів мережевого трафіку [NISTIR 8062]. Це може включати такі заходи, як інформування співробітників, отримання їхньої інформованої згоди (через сторінку авторизації, банери входу тощо) та регулярне навчання користувачів підприємства. Структура конфіденційності NIST допомагає створити формальний процес для управління цими ризиками.
6.3 ZTA та Федеральна архітектура ідентифікації, облікових даних та доступу (FICAM)
Федеральна програма FICAM [FICAM] спрямована на забезпечення спільних практик безпеки для управління цифровою ідентичністю та доступом у всіх відомствах уряду США. Меморандум Адміністративно-бюджетного управління OMB M-19-17 закріплює, що цифрова ідентичність повинна розглядатися як новий основний периметр безпеки.
Концепція ZTA повністю відповідає FICAM, вимагаючи використання стійких, сумісних і перевірених облікових даних (смарт-карток PIV/CAC або сучасних апаратних ключів FIDO2) для автентифікації всіх суб’єктів підприємства. Більше того, ZTA розширює вимоги FICAM, переносячи акцент з разової перевірки особи під час входу в мережу на динамічну посесійну оцінку прав і атрибутів суб’єкта перед кожним зверненням до конкретних ресурсів даних.
6.4 ZTA та програма Довірених інтернет-з’єднань версії 3.0 (Trusted Internet Connections, TIC 3.0)
Програма Довірених інтернет-з’єднань (TIC) була започаткована для оптимізації та стандартизації безпеки зовнішніх мережевих підключень федеральних відомств США. Попередня версія (TIC 2.0) вимагала жорсткого фізичного зведення всього інтернет-трафіку через обмежену кількість важких централізованих шлюзів (choke points), що призводило до затримок зв’язку, перевантаження каналів та неефективності при роботі з хмарними сервісами.
Модернізована настанова TIC 3.0 [TIC 3.0] визнає необхідність децентралізації і прямо узгоджується з постулатами Zero Trust. Замість обов’язкового повернення трафіку до центрального офісу (backhauling), TIC 3.0 визначає гнучкі «захисні можливості» (Security Capabilities), які можуть бути реалізовані у вигляді програмних накладень (overlays), розподілених шлюзів PEP або безпосередньо у хмарі. Це дозволяє підтримувати такі сценарії ZTA, як пряме підключення віддалених філій до Інтернету (Branch Office Use Case) та безпечна робота дистанційних користувачів (Remote User Use Case) без порушення федеральних вимог безпеки.
6.5 ZTA та Національна система кіберзахисту EINSTEIN (NCPS)
Національна система кіберзахисту (NCPS, широко відома як програма EINSTEIN), керована Агентством з кібербезпеки та захисту інфраструктури (CISA), здійснює моніторинг зовнішнього інтернет-трафіку федеральних агентств для виявлення кібератак національного рівня, сигнатурного аналізу шкідливого трафіку та блокування відомих загроз.
В умовах впровадження ZTA, де трафік шифрується наскрізними каналами від пристрою користувача до хмарного додатку, традиційні сенсори EINSTEIN на фізичному периметрі втрачають можливість безпосереднього аналізу вмісту пакетів. Адаптація полягає в перенесенні сенсорних механізмів NCPS на рівень хмарних шлюзів PEP та систем аналізу метаданих журналів безпеки (SIEM), що забезпечує збереження високого рівня національної ситуаційної обізнаності без порушення криптографічних вимог нульової довіри.
6.6 ZTA та Програма безперервної діагностики та пом’якшення загроз DHS (CDM)
Програма Continuous Diagnostics and Mitigation (CDM) Міністерства внутрішньої безпеки США (DHS) забезпечує федеральні відомства комерційними інструментами для виявлення вразливостей на кінцевих пристроях, інвентаризації обладнання та програмного забезпечення в режимі реального часу.
У контексті архітектури Zero Trust система CDM є одним із головних постачальників інформації про стан активів для Рушія політик (Policy Engine). Інформація системи CDM щодо наявності встановлених оновлень ОС, конфігураційних відхилень або виявленого шкідливого коду передається до PE у вигляді числових атрибутів і метрик впевненості. Якщо стан пристрою погіршується, PE негайно блокує або обмежує доступ до ресурсів до моменту усунення дефекту засобами CDM.
6.7 ZTA, стратегія Cloud Smart та Федеральна стратегія даних США
Федеральна стратегія Cloud Smart заохочує агентства переносити корпоративні додатки та дані до комерційних хмарних середовищ для підвищення ефективності, надійності та зниження витрат. Паралельно Федеральна стратегія даних (Federal Data Strategy) вимагає розглядати державні дані як стратегічний національний актив, що підлягає надійному захисту.
ZTA є фундаментальним архітектурним базисом для реалізації обох стратегій: переносячи захист із фізичного кабельного периметра безпосередньо на дані та сеанси доступу, нульова довіра дозволяє відомствам безпечно оперувати мультихмарними сервісами та класифікувати дані незалежно від фізичного місця їхнього зберігання.
7. Міграція до архітектури нульової довіри (Migrating to a ZTA)
Впровадження ZTA — це довготривалий еволюційний шлях (journey), а не разова заміна всієї існуючої інфраструктури. Організація рідко може дозволити собі одномоментно відмовитися від діючих засобів захисту. Стратегія переходу залежить від поточної зрілості кібербезпеки організації та її готовності інвестувати ресурси у поступову трансформацію процесів.
▪ 7.1 Чиста архітектура нульової довіри (Pure Zero Trust Architecture)
У сценарії створення нової інфраструктури «з чистого аркуша» (greenfield approach) організація має унікальну можливість від самого початку побудувати мережу за канонічними принципами Zero Trust. У такій системі не створюється жодної зони неявної довіри: всі робочі місця, хмарні сервери та бази даних від початку ізольовані точками PEP, автентифікація здійснюється через єдиного постачальника ідентичності (IdP), а доступ контролюється Рушієм політик (PE).
Проте для діючих підприємств та федеральних агентств такий варіант є практично недосяжним через наявність сотень успадкованих систем, критичних баз даних та існуючих інвестицій у мережеве обладнання.
▪ 7.2 Гібридна архітектура ZTA та периметрової оборони (Hybrid ZTA)
Найбільш реалістичним підходом є гібридна модель розгортання, коли принципи нульової довіри впроваджуються поетапно для окремих бізнес-процесів і систем, співіснуючи з традиційними брандмауерами та сегментацією мережі.
Міграція робочого процесу до ZTA вимагає часткового реінжинірингу потоків даних і налаштування нових точок PEP, при цьому решта корпоративної мережі може продовжувати функціонувати в класичному режимі периметрового захисту.
▪ 7.3 Етапи переходу від периметрової моделі до ZTA
Успішна міграція вимагає детальної інвентаризації та глибокого розуміння активів, користувачів та бізнес-процесів організації. NIST SP 800-207 визначає циклічний процес розгортання:
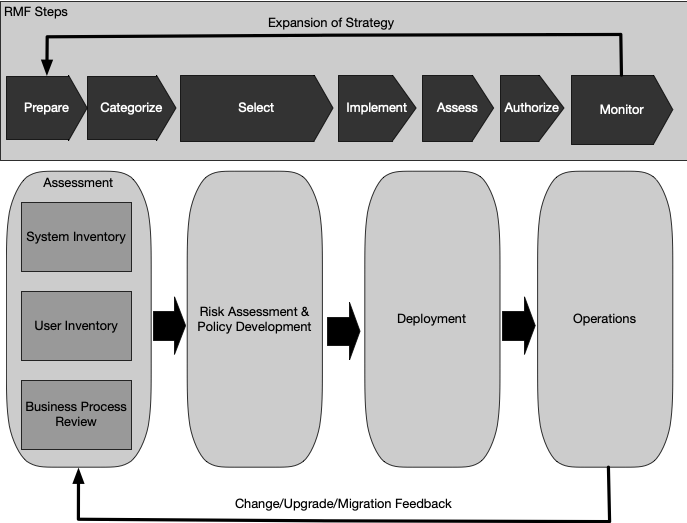
7.3.1 Ідентифікація дійових осіб підприємства (Identify Actors)
Для функціонування ZTA Рушій політик (PE) повинен мати вичерпні відомості про всіх суб’єктів: штатних співробітників, підрядників, партнерів, а також системні та сервісні облікові записи (NPE). Особливу увагу необхідно приділити користувачам із привілейованими правами (адміністратори, розробники, оператори БД), оскільки їхні облікові записи підлягають суворішому контролю та обов’язковому моніторингу.
7.3.2 Ідентифікація активів організації (Identify Assets)
Один із ключових постулатів ZTA — здатність точно оцінювати стан безпеки всіх пристроїв. Це вимагає повної інвентаризації як апаратних засобів (ноутбуки, сервери, мобільні телефони, IoT), так і програмного забезпечення та цифрових сертифікатів. Необхідно виявити та каталогізувати «тіньове ІТ» (shadow IT) та визначити статус некерованих активів або пристроїв BYOD.
7.3.3 Визначення ключових процесів та оцінка ризиків (Identify Key Processes)
Організація ранжує свої бізнес-процеси за критичністю та оцінює ризики. Найкращими кандидатами для першої черги міграції на ZTA є процеси, що використовують хмарні ресурси, або процеси, доступ до яких регулярно здійснюється віддаленими працівниками через Інтернет.
7.3.4 Формулювання політик для кандидата ZTA (Formulate Policies)
Для обраного робочого процесу розробляється повний набір правил доступу: визначаються необхідні атрибути суб’єкта, вимоги до автентифікації (наприклад, апаратний ключ FIDO2/AAL3), мінімальний стан оновлень ОС, вимоги до шифрування диска (BitLocker) та часові й географічні обмеження.
7.3.5 Визначення рішень-кандидатів за 5 критеріями NIST (Candidate Solutions)
При виборі технічного продукту архітектори оцінюють п’ять ключових факторів, сформульованих NIST:
- Чи вимагає рішення встановлення агента на клієнтський пристрій? (Критично для BYOD або підрядників).
- Чи працює рішення, якщо ресурси розміщені виключно локально (on-premises)? (Чи не вимагає воно постійного хмарного посередника).
- Чи надає рішення засоби детального логування для телеметрії та зворотного зв’язку з PE?
- Чи підтримує рішення широкий спектр застосунків і протоколів, окрім стандартного HTTP/HTTPS?
- Чи вимагає рішення суттєвих змін у поведінці користувача, які можуть спричинити спроби обходу системи?
7.3.6 Початкове розгортання та моніторинг (Initial Deployment and Monitoring)
На першому етапі систему вкрай рекомендовано запускати в режимі спостереження та звітності (Reporting-Only / Shadow Mode). У цьому режимі доступ надається, але система фіксує всі потенційні блокування, дозволяючи адміністраторам усунути помилкові спрацьовування (false positives) до переведення системи в активний режим суворого примусового виконання (Enforcement Mode).
7.3.7 Розширення ZTA та виведення з експлуатації старого периметра (Expanding the ZTA)
Після стабілізації першого процесу цикл повторюється для наступних кандидатів. Паралельно архітектори поступово демонтують компоненти старого периметра: скасовуються широкі правила міжмережевих екранів, закриваються порти, а застарілі сервери VPN замінюються шлюзами нульової довіри.
Офіційні нормативні джерела та бібліографія стандарту (References, Стор. 51–53)
Додатки та нормативні посилання
Додаток A: Акроніми та скорочення (Appendix A – Acronyms)
Повний перелік офіційних скорочень, стандартизованих та використаних у публікації NIST SP 800-207:
| Акронім | Оригінальна назва (EN) | Український переклад та значення |
|---|---|---|
| ABAC | Attribute-Based Access Control | Керування доступом на основі атрибутів |
| API | Application Programming Interface | Прикладний програмний інтерфейс |
| BYOD | Bring Your Own Device | Використання персональних пристроїв у роботі |
| CASB | Cloud Access Security Broker | Брокер безпечного доступу до хмари |
| CDM | Continuous Diagnostics and Mitigation | Програма безперервної діагностики та пом’якшення загроз (DHS) |
| CIO | Chief Information Officer | Директор з інформаційних технологій |
| CISA | Cybersecurity and Infrastructure Security Agency | Агентство з кібербезпеки та захисту інфраструктури США |
| CISO | Chief Information Security Officer | Керівник служби інформаційної безпеки |
| CRL | Certificate Revocation List | Список відкликаних сертифікатів відкритих ключів |
| CVE | Common Vulnerabilities and Exposures | Загальноприйнятий реєстр відомих уразливостей |
| DHS | Department of Homeland Security | Міністерство внутрішньої безпеки США |
| DIA | Direct Internet Access | Прямий доступ до Інтернету |
| DISA | Defense Information Systems Agency | Агентство оборонних інформаційних систем США |
| DLP | Data Loss Prevention | Система запобігання витоку конфіденційних даних |
| DoD | Department of Defense | Міністерство оборони США |
| DoS | Denial of Service | Атака типу «відмова в обслуговуванні» |
| EDR | Endpoint Detection and Response | Система виявлення та реагування на кінцевих вузлах |
| FICAM | Federal Identity, Credential, and Access Management | Федеральна архітектура керування ідентичністю, обліковими даними та доступом США |
| FIDO | Fast IDentity Online | Відкритий альянс та стандарт надійної безпарольної автентифікації |
| FIPS | Federal Information Processing Standards | Федеральні стандарти обробки інформації США |
| FISMA | Federal Information Security Modernization Act | Федеральний закон США про модернізацію інформаційної безпеки |
| HVA | High Value Asset | Високоцінний інформаційний актив організації |
| IaaS | Infrastructure as a Service | Інфраструктура як послуга |
| IAM | Identity and Access Management | Керування цифровою ідентичністю та доступом |
| IBN | Intent-Based Networking | Мережі, керовані бізнес-намірами |
| ICAM | Identity, Credential, and Access Management | Керування ідентифікацією, обліковими даними та доступом |
| IdP | Identity Provider | Постачальник посвідчень / сервер автентифікації |
| IETF | Internet Engineering Task Force | Інженерна рада Інтернету (організація стандартів) |
| IoT | Internet of Things | Інтернет речей |
| IPS | Intrusion Prevention System | Система запобігання вторгненням |
| LAN | Local Area Network | Локальна обчислювальна мережа |
| MAM | Mobile Application Management | Керування корпоративними мобільними застосунками |
| MDM | Mobile Device Management | Централізоване керування мобільними пристроями |
| MFA | Multi-Factor Authentication | Багатофакторна автентифікація |
| MPLS | Multiprotocol Label Switching | Багатопротокольна комутація за мітками |
| NCPS | National Cybersecurity Protection System | Національна система кіберзахисту США (EINSTEIN) |
| NGFW | Next-Generation Firewall | Міжмережевий екран нового покоління |
| NIST | National Institute of Standards and Technology | Національний інститут стандартів і технологій США |
| NPE | Non-Person Entity | Нелюдська сутність (системний процес, сервісний акаунт, бот) |
| OASIS | Organization for the Advancement of Structured Information Standards | Організація з просування стандартів структурованої інформації |
| OMB | Office of Management and Budget | Адміністративно-бюджетне управління при Президенті США |
| OS | Operating System | Операційна система |
| PA | Policy Administrator | Адміністратор політик (компонент площини керування) |
| PaaS | Platform as a Service | Платформа як послуга |
| PDP | Policy Decision Point | Точка ухвалення рішень (включає PE та PA) |
| PE | Policy Engine | Рушій політик (аналітичний компонент ухвалення вердиктів) |
| PEP | Policy Enforcement Point | Точка забезпечення дотримання політик (виконавчий шлюз) |
| PII | Personally Identifiable Information | Персональні ідентифікаційні дані |
| PIV | Personal Identity Verification | Апаратні смарт-картки перевірки ідентичності держслужбовців США |
| PKI | Public Key Infrastructure | Інфраструктура відкритих ключів |
| RBAC | Role-Based Access Control | Керування доступом на основі ролей |
| RMF | Risk Management Framework | Рамкова програма управління ризиками (NIST SP 800-37) |
| SaaS | Software as a Service | Програмне забезпечення як послуга |
| SAML | Security Assertion Markup Language | Мова розмітки декларацій безпеки для SSO |
| SCADA | Supervisory Control and Data Acquisition | Диспетчерське керування та збір даних (АСУ ТП) |
| SDN | Software-Defined Networking | Програмно-конфігуровані мережі |
| SDP | Software-Defined Perimeter | Програмно-визначений периметр |
| SIEM | Security Information and Event Management | Система керування подіями та інцидентами безпеки |
| SOAR | Security Orchestration, Automation, and Response | Оркестрація, автоматизація та реагування на безпекові події |
| SP | Special Publication | Спеціальна публікація NIST |
| SSH | Secure Shell | Протокол безпечного віддаленого термінального доступу |
| TA | Trust Algorithm | Алгоритм оцінки довіри |
| TIC | Trusted Internet Connections | Ініціатива довірених інтернет-з’єднань федерального уряду |
| TLS | Transport Layer Security | Протокол захисту транспортного рівня (криптографічний захист) |
| UEBA | User and Entity Behavior Analytics | Поведінкова аналітика користувачів та сутностей |
| VLAN | Virtual Local Area Network | Віртуальна локальна обчислювальна мережа |
| VPN | Virtual Private Network | Віртуальна приватна мережа |
| WAN | Wide Area Network | Глобальна обчислювальна мережа |
| XACML | eXtensible Access Control Markup Language | Розширювана мова розмітки керування доступом |
| ZT | Zero Trust | Нульова довіра |
| ZTA | Zero Trust Architecture | Архітектура нульової довіри |
Додаток B: Виявлені прогалини в сучасному стані розвитку ZTA (Identified Gaps in the Current State-of-the-Art in ZTA)
Поточний рівень зрілості компонентів і рішень нульової довіри був всебічно досліджений під час підготовки цього стандарту. Результати дослідження продемонстрували, що поточний стан екосистеми ZTA ще не є достатньо зрілим для повсюдного автоматичного впровадження. Хоча використання стратегій ZTA для планування та розгортання корпоративного середовища цілком можливе, на ринку не існує єдиного комплексного рішення, яке б надавало абсолютно всі необхідні компоненти. Крім того, небагато з доступних сьогодні компонентів ZTA можуть бути універсально застосовані для всіх різноманітних робочих процесів, присутніх на сучасному підприємстві.
Нижче наведено зведення виявлених прогалин в екосистемі ZTA та напрямів, які потребують подальших досліджень.
B.1 Огляд ринку технологій (Technology Survey)
Численні постачальники технологій були запрошені представити свої продукти та бачення нульової довіри. Метою цього опитування було визначити відсутні елементи, які заважають відомствам перейти на корпоративну інфраструктуру на базі нульової довіри вже зараз або ефективно підтримувати існуюче розгортання ZTA. Ці прогалини класифіковано за трьома категоріями: невідкладне розгортання (короткострокові проблеми), системні прогалини операційної підтримки (середньострокові виклики) та брак фундаментальних знань (напрями для майбутніх досліджень). Їх узагальнено в Таблиці B-1.
| Категорія | Типові проблемні питання | Виявлені технологічні прогалини |
|---|---|---|
| Невідкладне розгортання (Immediate deployment) |
• Як формулювати вимоги до державних закупівель? • Як план ZTA узгоджується з вимогами TIC, FISMA та іншими директивами? |
• Брак загальноприйнятої термінології та спільної рамкової основи для ZTA. • Хибне сприйняття того, що ZTA суперечить існуючим регуляторним політикам. |
| Системні прогалини (Systemic / Operational) |
• Як уникнути прив’язки до одного постачальника (vendor lock-in)? • Як взаємодіють гетерогенні середовища ZTA від різних розробників? |
• Надмірна залежність від закритих пропрієтарних API постачальників. • Брак відкритих стандартів взаємосумісності між компонентами. |
| Напрями для досліджень (Areas needing research) |
• Як еволюціонуватимуть загрози та атаки проти систем ZTA? • Як зміняться бізнес-процеси організацій під впливом ZTA? |
• Відсутність документованих моделей того, як виглядає успішна компрометація в середовищі ZTA. • Брак досліджень впливу ZTA на користувацький досвід і продуктивність персоналу. |
B.2 Прогалини, що перешкоджають негайному переходу до ZTA
Це проблеми, які сповільнюють широке впровадження ZTA на сучасному етапі:
- B.2.1 Брак єдиної термінології для проектування, планування та закупівель ZTA: Нульова довіра як стратегія все ще формується. Індустрія ще не об’єдналася навколо єдиного набору термінів чи концепцій для опису компонентів і операцій ZTA. Через це організаціям складно формулювати технічні завдання на закупівлі рішень нульової довіри.
- B.2.2 Сприйняття конфлікту ZTA з існуючими політиками кібербезпеки: Деякі керівники помилково вважають, що відмова від класичного мережевого периметра суперечить вимогам Закону FISMA або програмі TIC, хоча насправді ZTA лише підсилює та деталізує ці вимоги.
- B.2.3 Брак стандартизованих компонентів та взаємосумісності: Спектр рішень на ринку величезний, але більшість продуктів фокусуються на одній вузькій ніші (наприклад, MFA або захист кінцевих точок) і покладаються на пропрієтарні зв’язки з продуктами партнерів.
B.3 Прогалини, що впливають на довгострокову експлуатацію та підтримку
Постачальники занадто часто покладаються на закриті пропрієтарні API замість стандартизованих вендор-незалежних інтерфейсів. Якщо вендор змінює поведінку свого API, всі партнери-інтегратори змушені терміново випускати оновлення, що створює колосальне навантаження на замовників.
Нові стандарти, покликані вирішити цю проблему: Організації зі стандартизації вже роблять перші кроки. Інженерна рада Інтернету (IETF) розробляє протоколи обміну інформацією про загрози (XMPP-Grid). Альянс хмарної безпеки (Cloud Security Alliance, CSA) опублікував рамкову основу для Програмно-визначених периметрів (SDP). Зусилля індустрії повинні бути спрямовані на створення відкритих стандартизованих специфікацій взаємодії між Policy Engine та Policy Enforcement Point.
B.4 Прогалини в знаннях та сфери майбутніх досліджень
Ці прогалини не перешкоджають організації розпочати міграцію до ZTA вже сьогодні, проте вони представляють собою «сірі зони», що виникають через брак багаторічного практичного досвіду експлуатації зрілих систем Zero Trust. Критичними напрямами академічних досліджень є:
- Моделювання нових складних кібератак, спеціально орієнтованих на обхід динамічних систем оцінки довіри.
- Дослідження впливу частих запитів автентифікації на когнітивне навантаження та продуктивність кінцевих користувачів.
- Розробка метрик і кількісних показників оцінки ефективності розгортань ZTA для обґрунтування інвестицій у безпеку.
Нормативні посилання та офіційна бібліографія (References)
- [ACT-IAC] American Council for Technology-Industry Advisory Council (2019) Zero Trust Cybersecurity Current Trends. Available at https://www.actiac.org/act-iac-white-paper-zero-trust-cybersecurity-current-trends
- [BCORE] Defense Information Systems Agency (2007) Department of Defense (DoD) Global Information Grid Architectural Vision.
- [FIPS 199] National Institute of Standards and Technology (2004) Standards for Security Categorization of Federal Information and Information Systems. (U.S. Department of Commerce, Washington, DC), Federal Information Processing Standards Publication (FIPS) 199. https://doi.org/10.6028/NIST.FIPS.199
- [JERICHO] The Open Group (2007) Jericho Forum Commandments, Version 1.1. Available at https://www.opengroup.org/jericho/commandments_v1.1.pdf
- [NIST SP 800-37] Joint Task Force Transformation Initiative (2018) Risk Management Framework for Information Systems and Organizations: A System Life Cycle Approach for Security and Privacy. (National Institute of Standards and Technology, Gaithersburg, MD), NIST Special Publication (SP) 800-37, Rev. 2. https://doi.org/10.6028/NIST.SP.800-37r2
- [NIST SP 800-53] Joint Task Force Transformation Initiative (2020) Security and Privacy Controls for Information Systems and Organizations. (National Institute of Standards and Technology, Gaithersburg, MD), NIST Special Publication (SP) 800-53, Rev. 5. https://doi.org/10.6028/NIST.SP.800-53r5
- [NIST SP 800-63] Grassi PA, Garcia ME, Fenton JL (2017) Digital Identity Guidelines. (National Institute of Standards and Technology, Gaithersburg, MD), NIST Special Publication (SP) 800-63-3. https://doi.org/10.6028/NIST.SP.800-63-3
- [NIST SP 800-63B] Grassi PA, Fenton JL, Newton EM, Perlner RA, Regenscheid AR, Burr WE, Richer JP, Lefkovitz NB, Danker JM, Choong YY, Greene KK, Theofanos MF (2017) Digital Identity Guidelines: Authentication and Lifecycle Management. NIST Special Publication (SP) 800-63B. https://doi.org/10.6028/NIST.SP.800-63b
- [NIST SP 800-160v1] Ross RS, McEvilley M, Oren JC (2016) Systems Security Engineering: Considerations for a Multidisciplinary Approach in the Engineering of Trustworthy Secure Systems. NIST Special Publication (SP) 800-160, Vol. 1. https://doi.org/10.6028/NIST.SP.800-160v1
- [NIST SP 800-162] Hu VC, Ferraiolo D, Kuhn R, Schnitzer A, Sandlin K, Miller R, Scarfone K (2014) Guide to Attribute Based Access Control (ABAC) Definition and Considerations. NIST Special Publication (SP) 800-162. https://doi.org/10.6028/NIST.SP.800-162
- [OMB M-19-17] Office of Management and Budget (2019) Enabling Mission Delivery through Improved Identity, Credential, and Access Management. (The White House, Washington, DC), OMB Memorandum M-19-17. Available at https://www.whitehouse.gov/wp-content/uploads/2019/05/M-19-17.pdf
- [TIC 3.0] Cybersecurity and Infrastructure Security Agency (2020) Trusted Internet Connections 3.0 Core Guidance Documents. Available at https://www.cisa.gov/publication/tic-30-core-guidance-documents
🛠️ Практична реалізація принципів Zero Trust за допомогою конфігурацій CIS Benchmarks™
NIST SP 800-207 визначає концептуальну архітектуру Zero Trust («Що має контролюватися»). Практичні технічні конфігурації кінцевих точок для виконання постулатів ZTA (TPM 2.0, Secure Boot, Credential Guard, BitLocker, MFA) реалізуються за допомогою наших детальних інженерних гайдів CIS Benchmarks: